設定單一登入
SAML 單一登入讓你的團隊透過自己的身分提供者登入 Instatus 儀表板或你的私密狀態頁。它需要 Business 方案,並透過 OrbitID 設定。
所需方案Business通訊協定SAML,透過 OrbitID 也支援 OpenID 與 CAS適用範圍儀表板登入、私密狀態頁登入設定單一登入 → Setup SSO,再到 OrbitID 完成身分提供者Okta、Google、Microsoft、OneLogin、Auth0 等
如何設定 SSO?
升級到 Business 方案,在團隊儀表板中開啟單一登入,點擊 Setup SSO,輸入你組織的電子郵件網域,然後在 OrbitID 中搭配你的身分提供者完成設定。
在 instatus.com/login 登入並選擇你的團隊。如果你已經有 Business 方案,可以跳過第一步。
- 開啟側邊欄的工作區選單,選擇帳務,然後升級到 Business 方案。
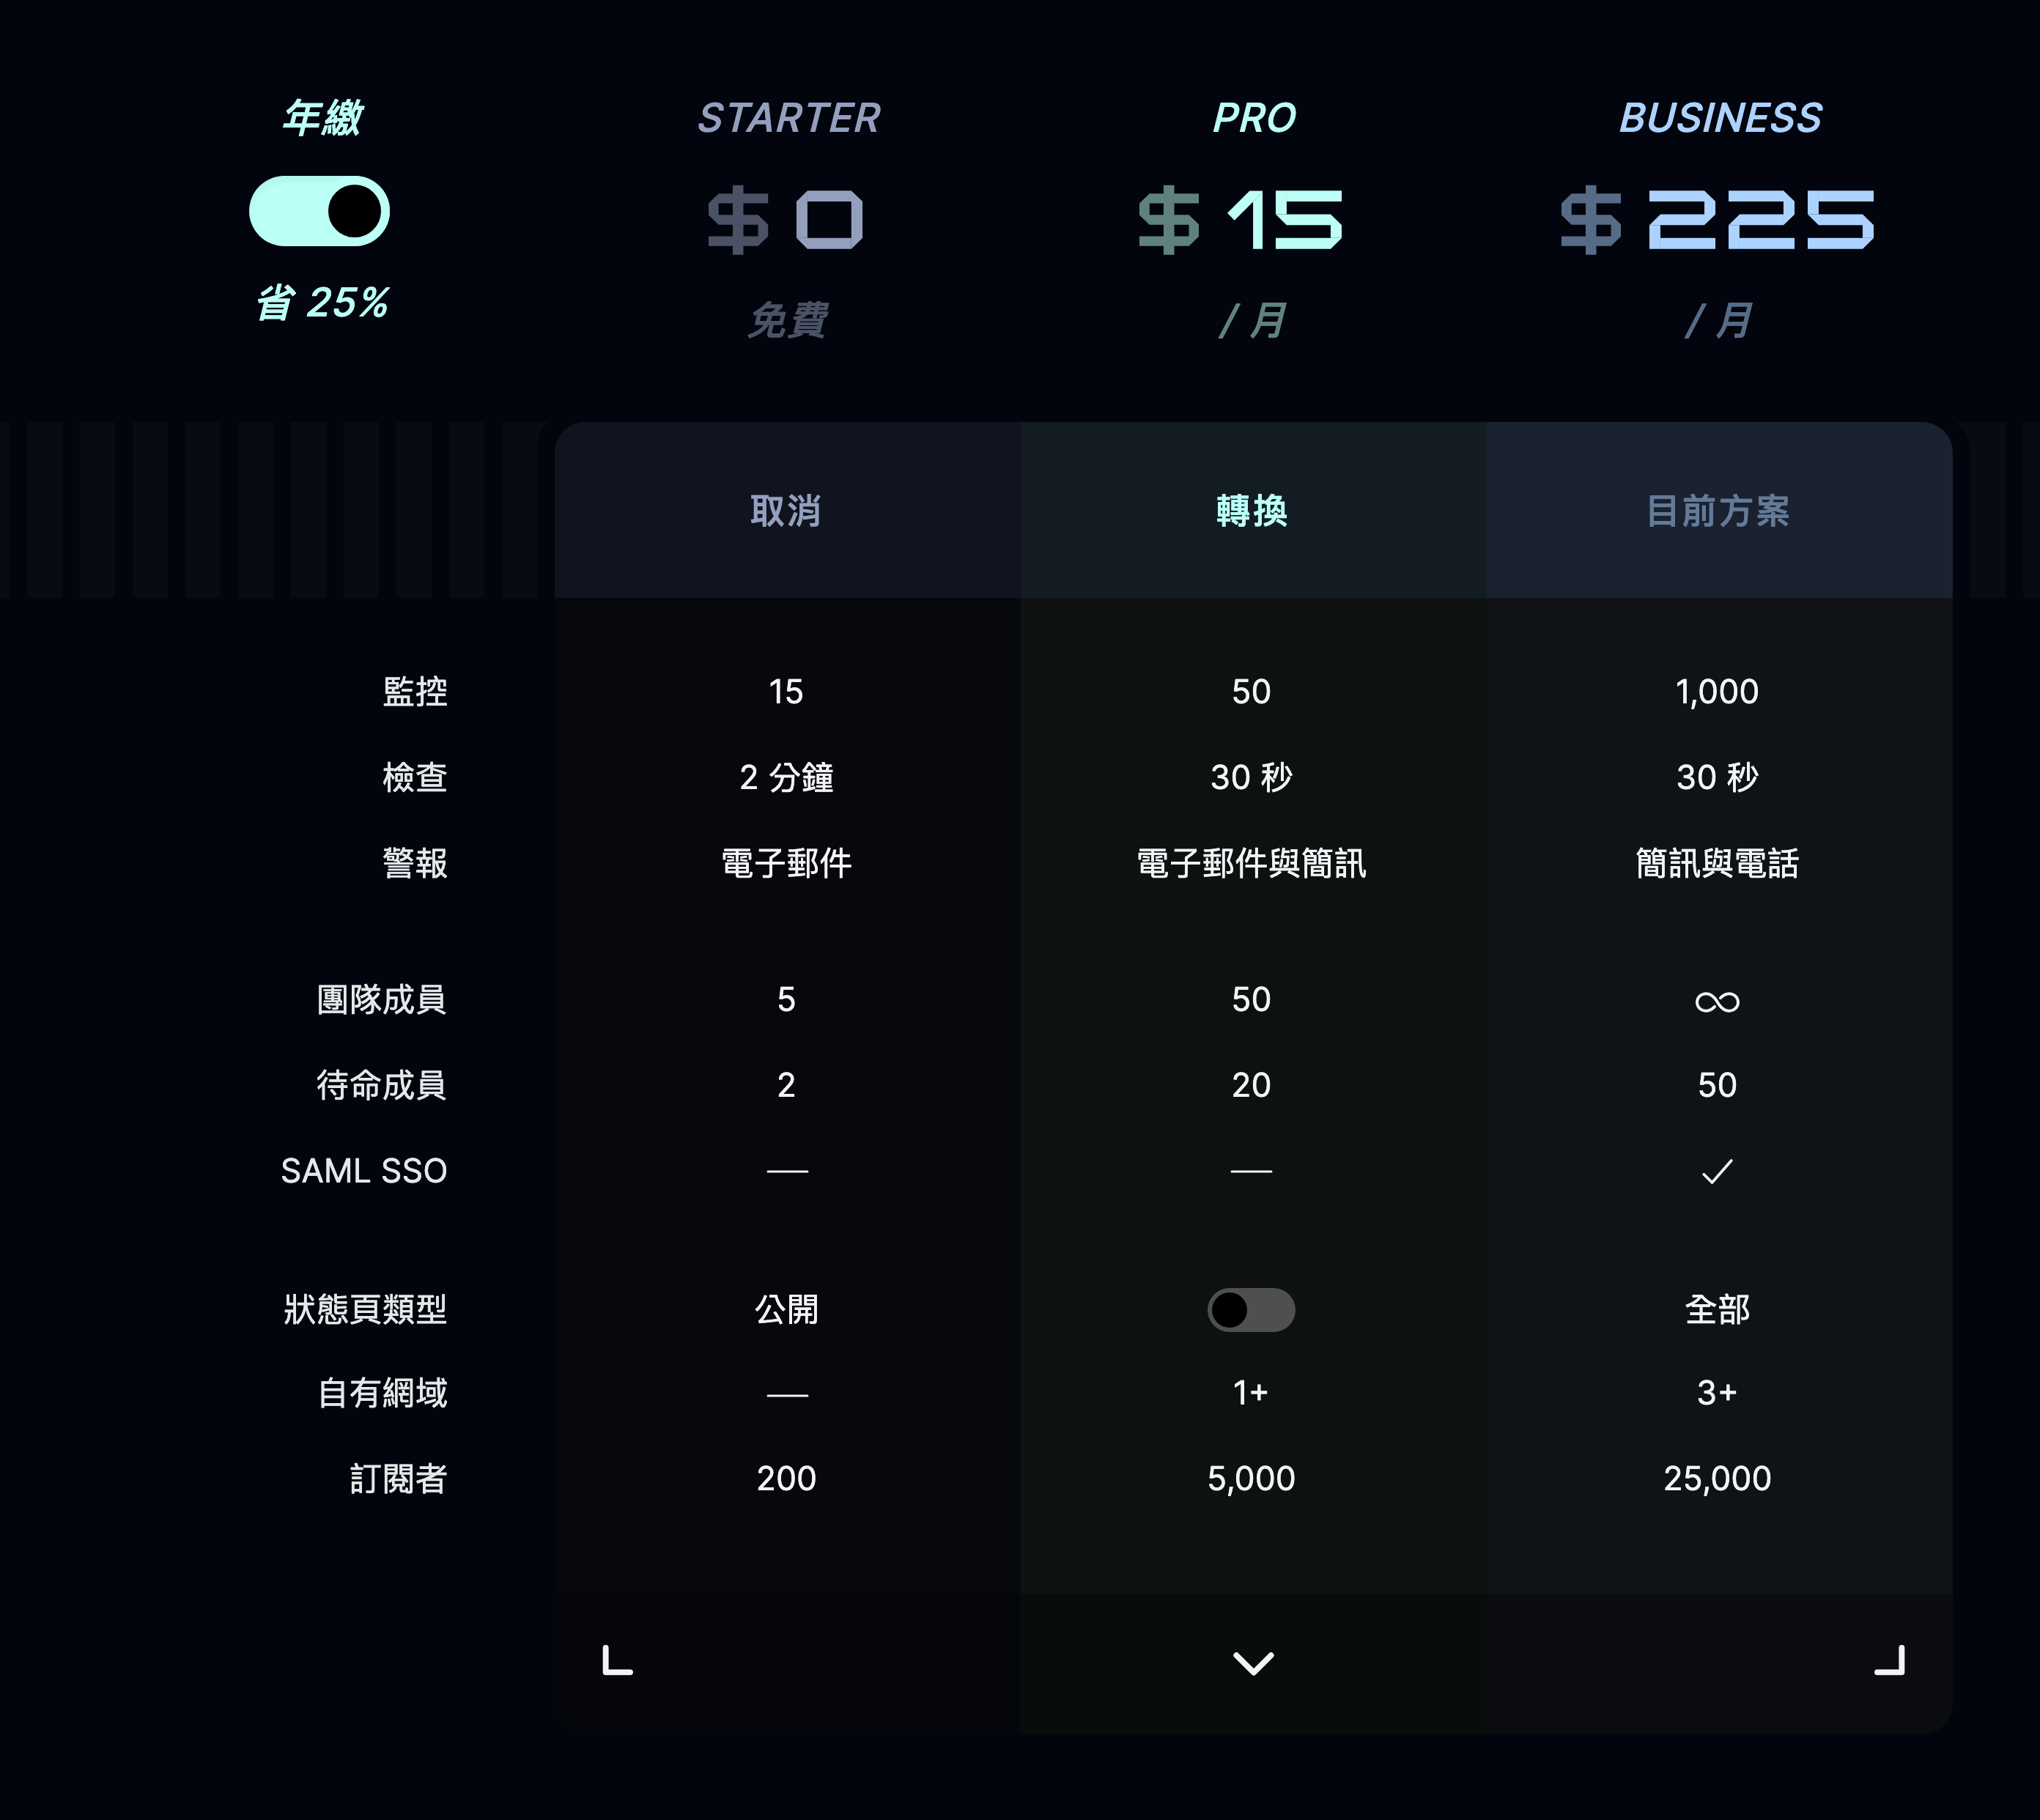
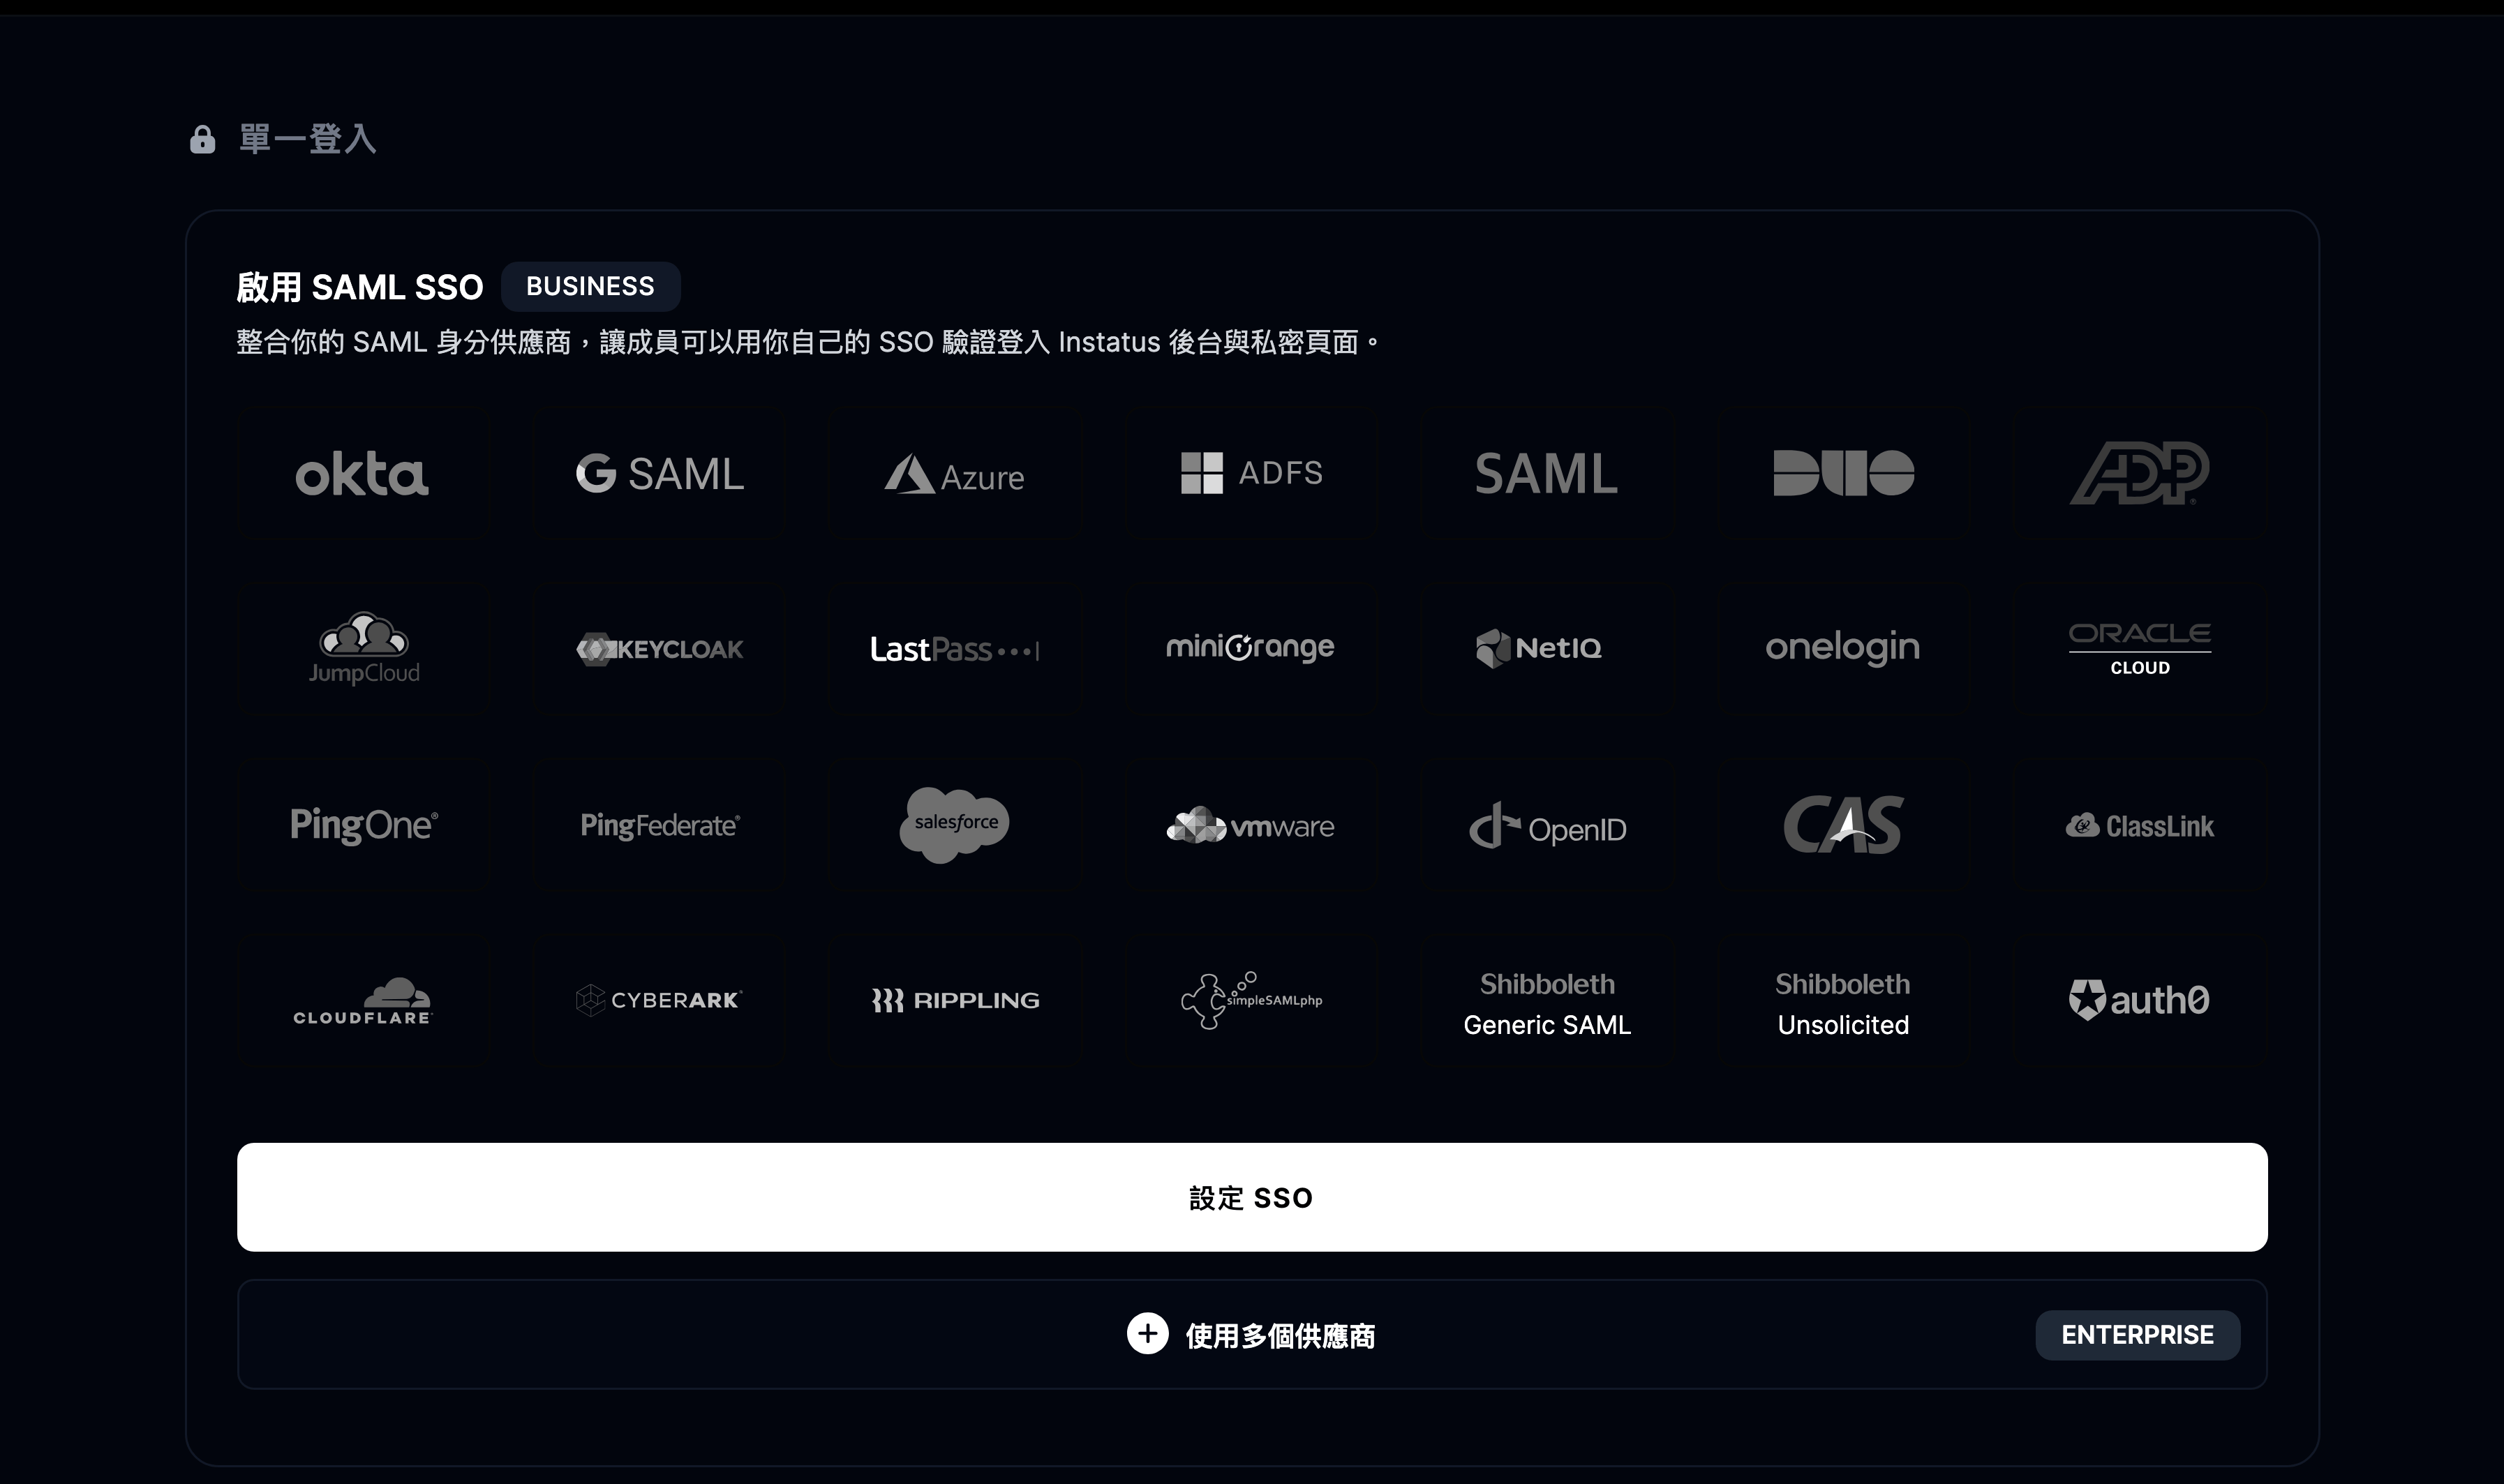
- 在團隊的儀表板中選擇「單一登入」,然後點擊 Setup SSO。
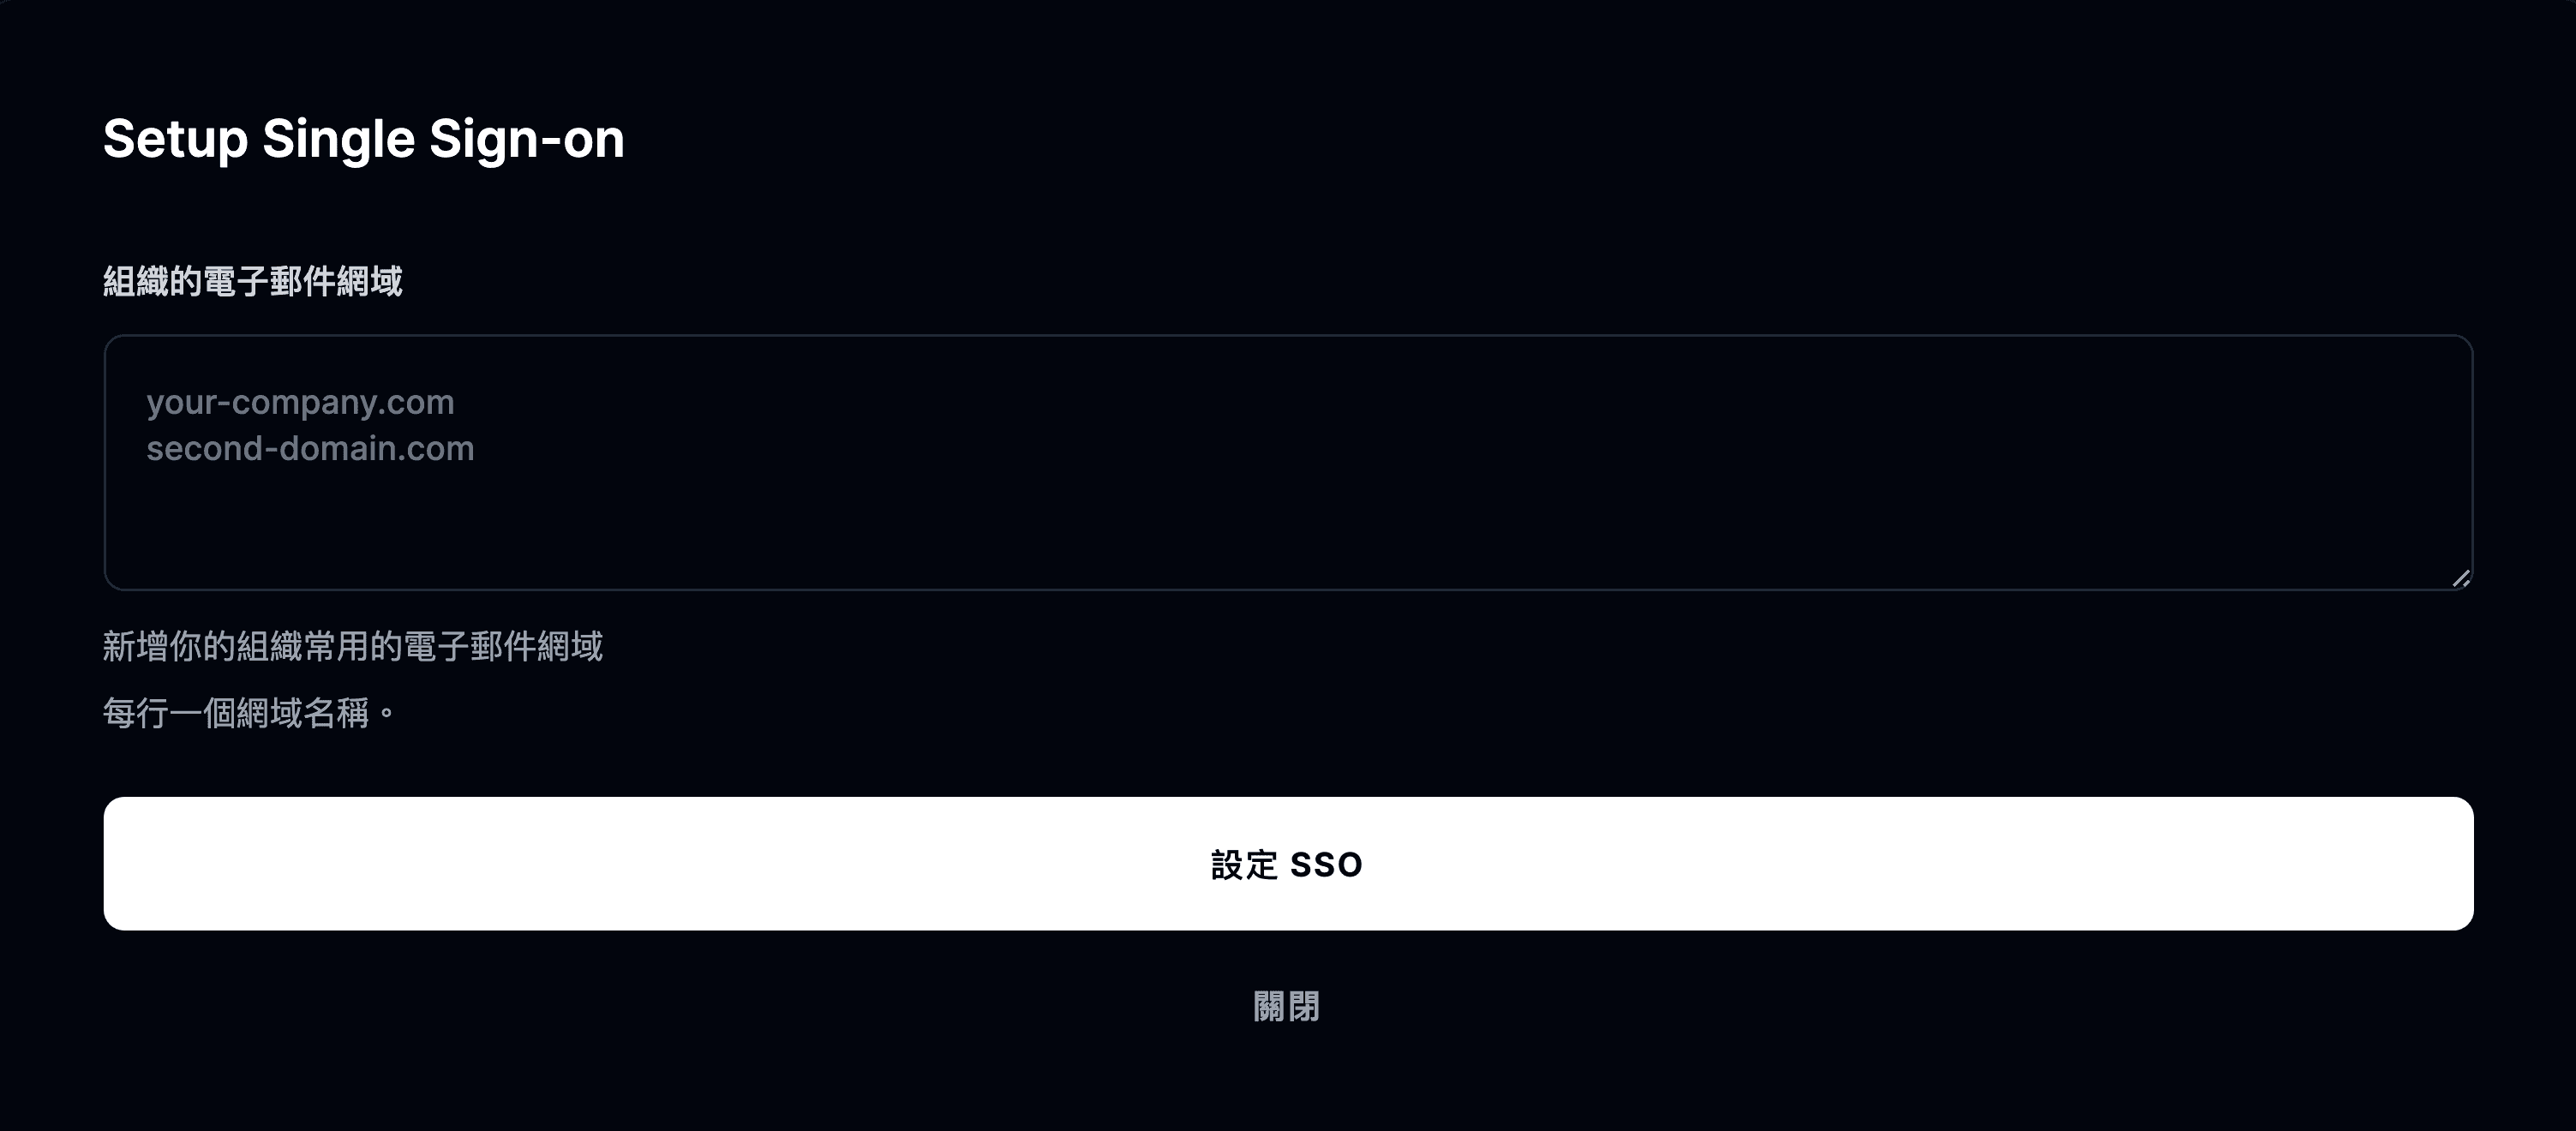
- 輸入你的組織常用的網域,然後選擇 Setup SSO。
-
你會被導向我們的身分平台 OrbitID。在 OrbitID 上選擇你的身分提供者。
-
選好供應商後,會有一份指南帶你完成 SSO 的設定流程。
恭喜!你已經設定好單一登入 🥳
支援哪些身分提供者?
Instatus 透過 OrbitID 支援下列身分提供者:
- Okta
- Google SAML
- Microsoft Azure
- Microsoft ADFS
- SAML
- Duo
- ADP
- Jump Cloud
- Keycloak
- LastPass
- miniOrange
- NetIQ
- OneLogin
- Oracle Cloud
- PingOne
- PingFederate
- Salesforce
- VMware
- OpenID
- CAS
- ClassLink
- Cloudflare
- CyberArk
- SimpleSAMLphp
- Auth0