配置单点登录
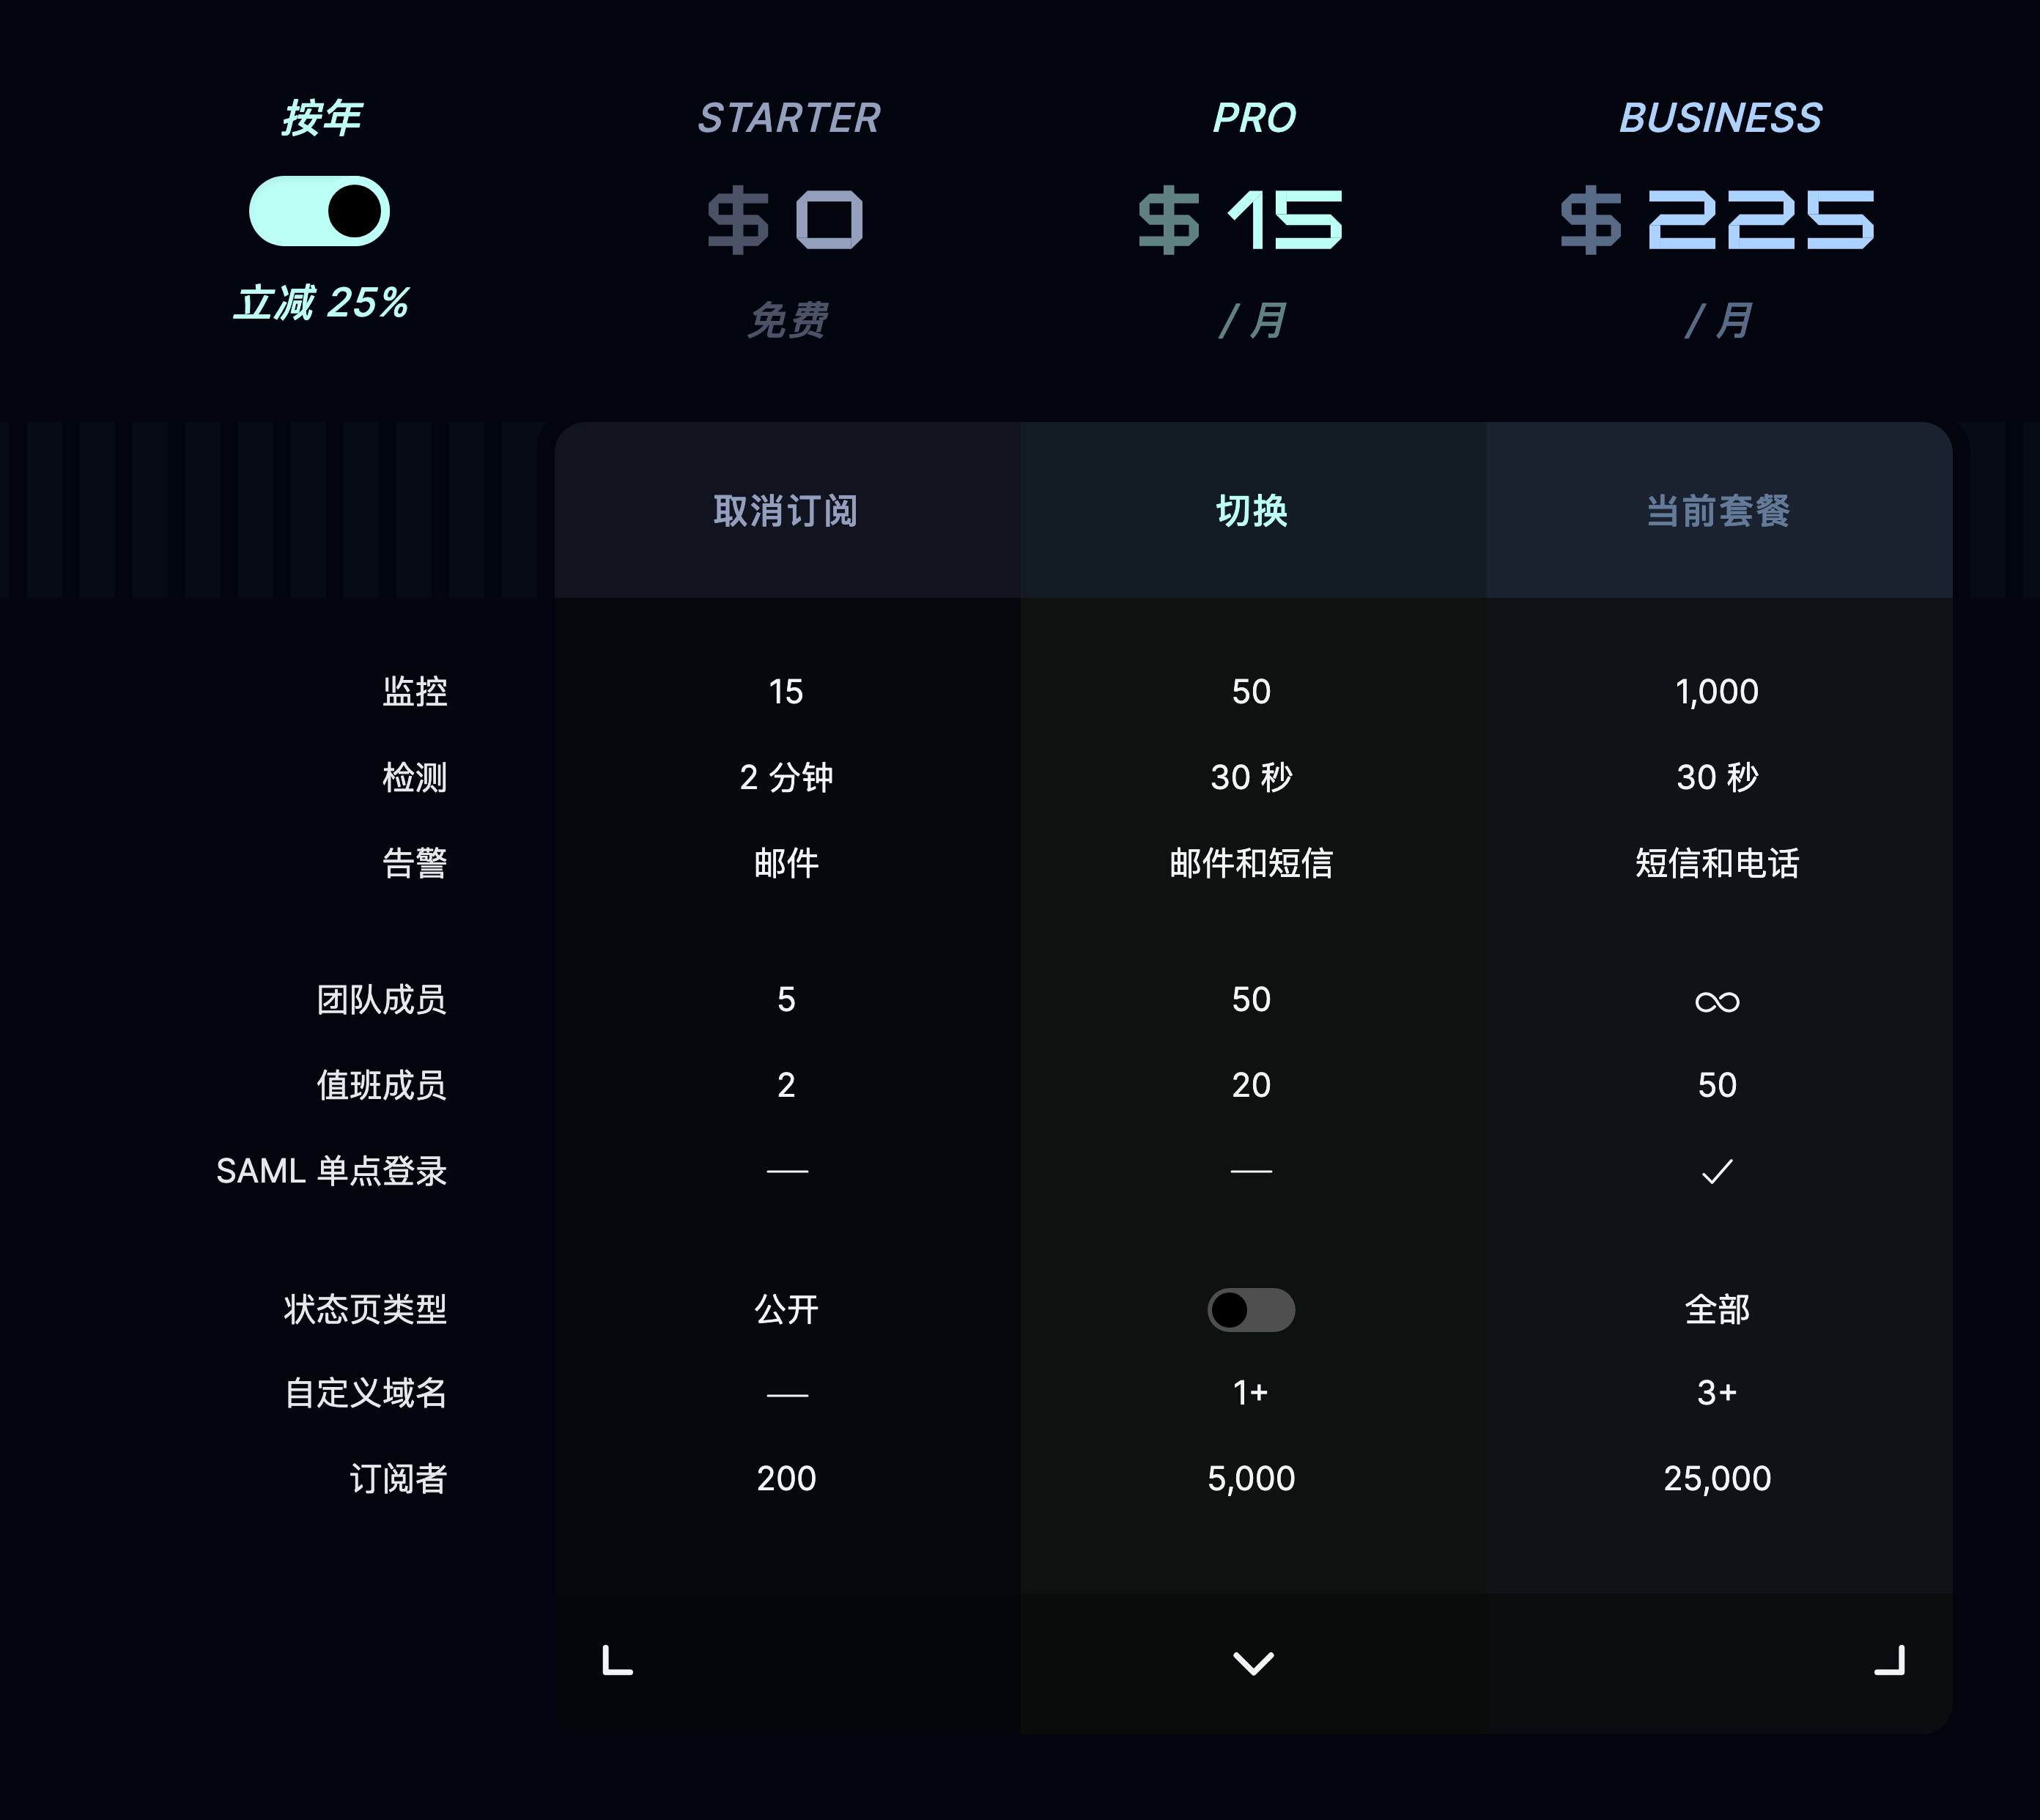
SAML 单点登录让你的团队通过自己的身份提供商登录 Instatus 控制台或你的私有状态页。它需要 Business 套餐,并通过 OrbitID 配置。
所需套餐Business协议SAML,OrbitID 另支持 OpenID 和 CAS适用范围控制台登录、私有状态页登录设置单点登录 → Setup SSO,再到 OrbitID身份提供商Okta、Google、Microsoft、OneLogin、Auth0 等
如何设置 SSO?
升级到 Business 套餐,在团队控制台中打开单点登录,点击 Setup SSO,填写你组织的邮箱域名,然后在 OrbitID 中配合你的身份提供商完成配置。
在 instatus.com/login 登录并选择你的团队。如果你已经有 Business 套餐,可以跳过第一步。
- 打开侧边栏中的工作区菜单,选择账单,升级到 Business 套餐。
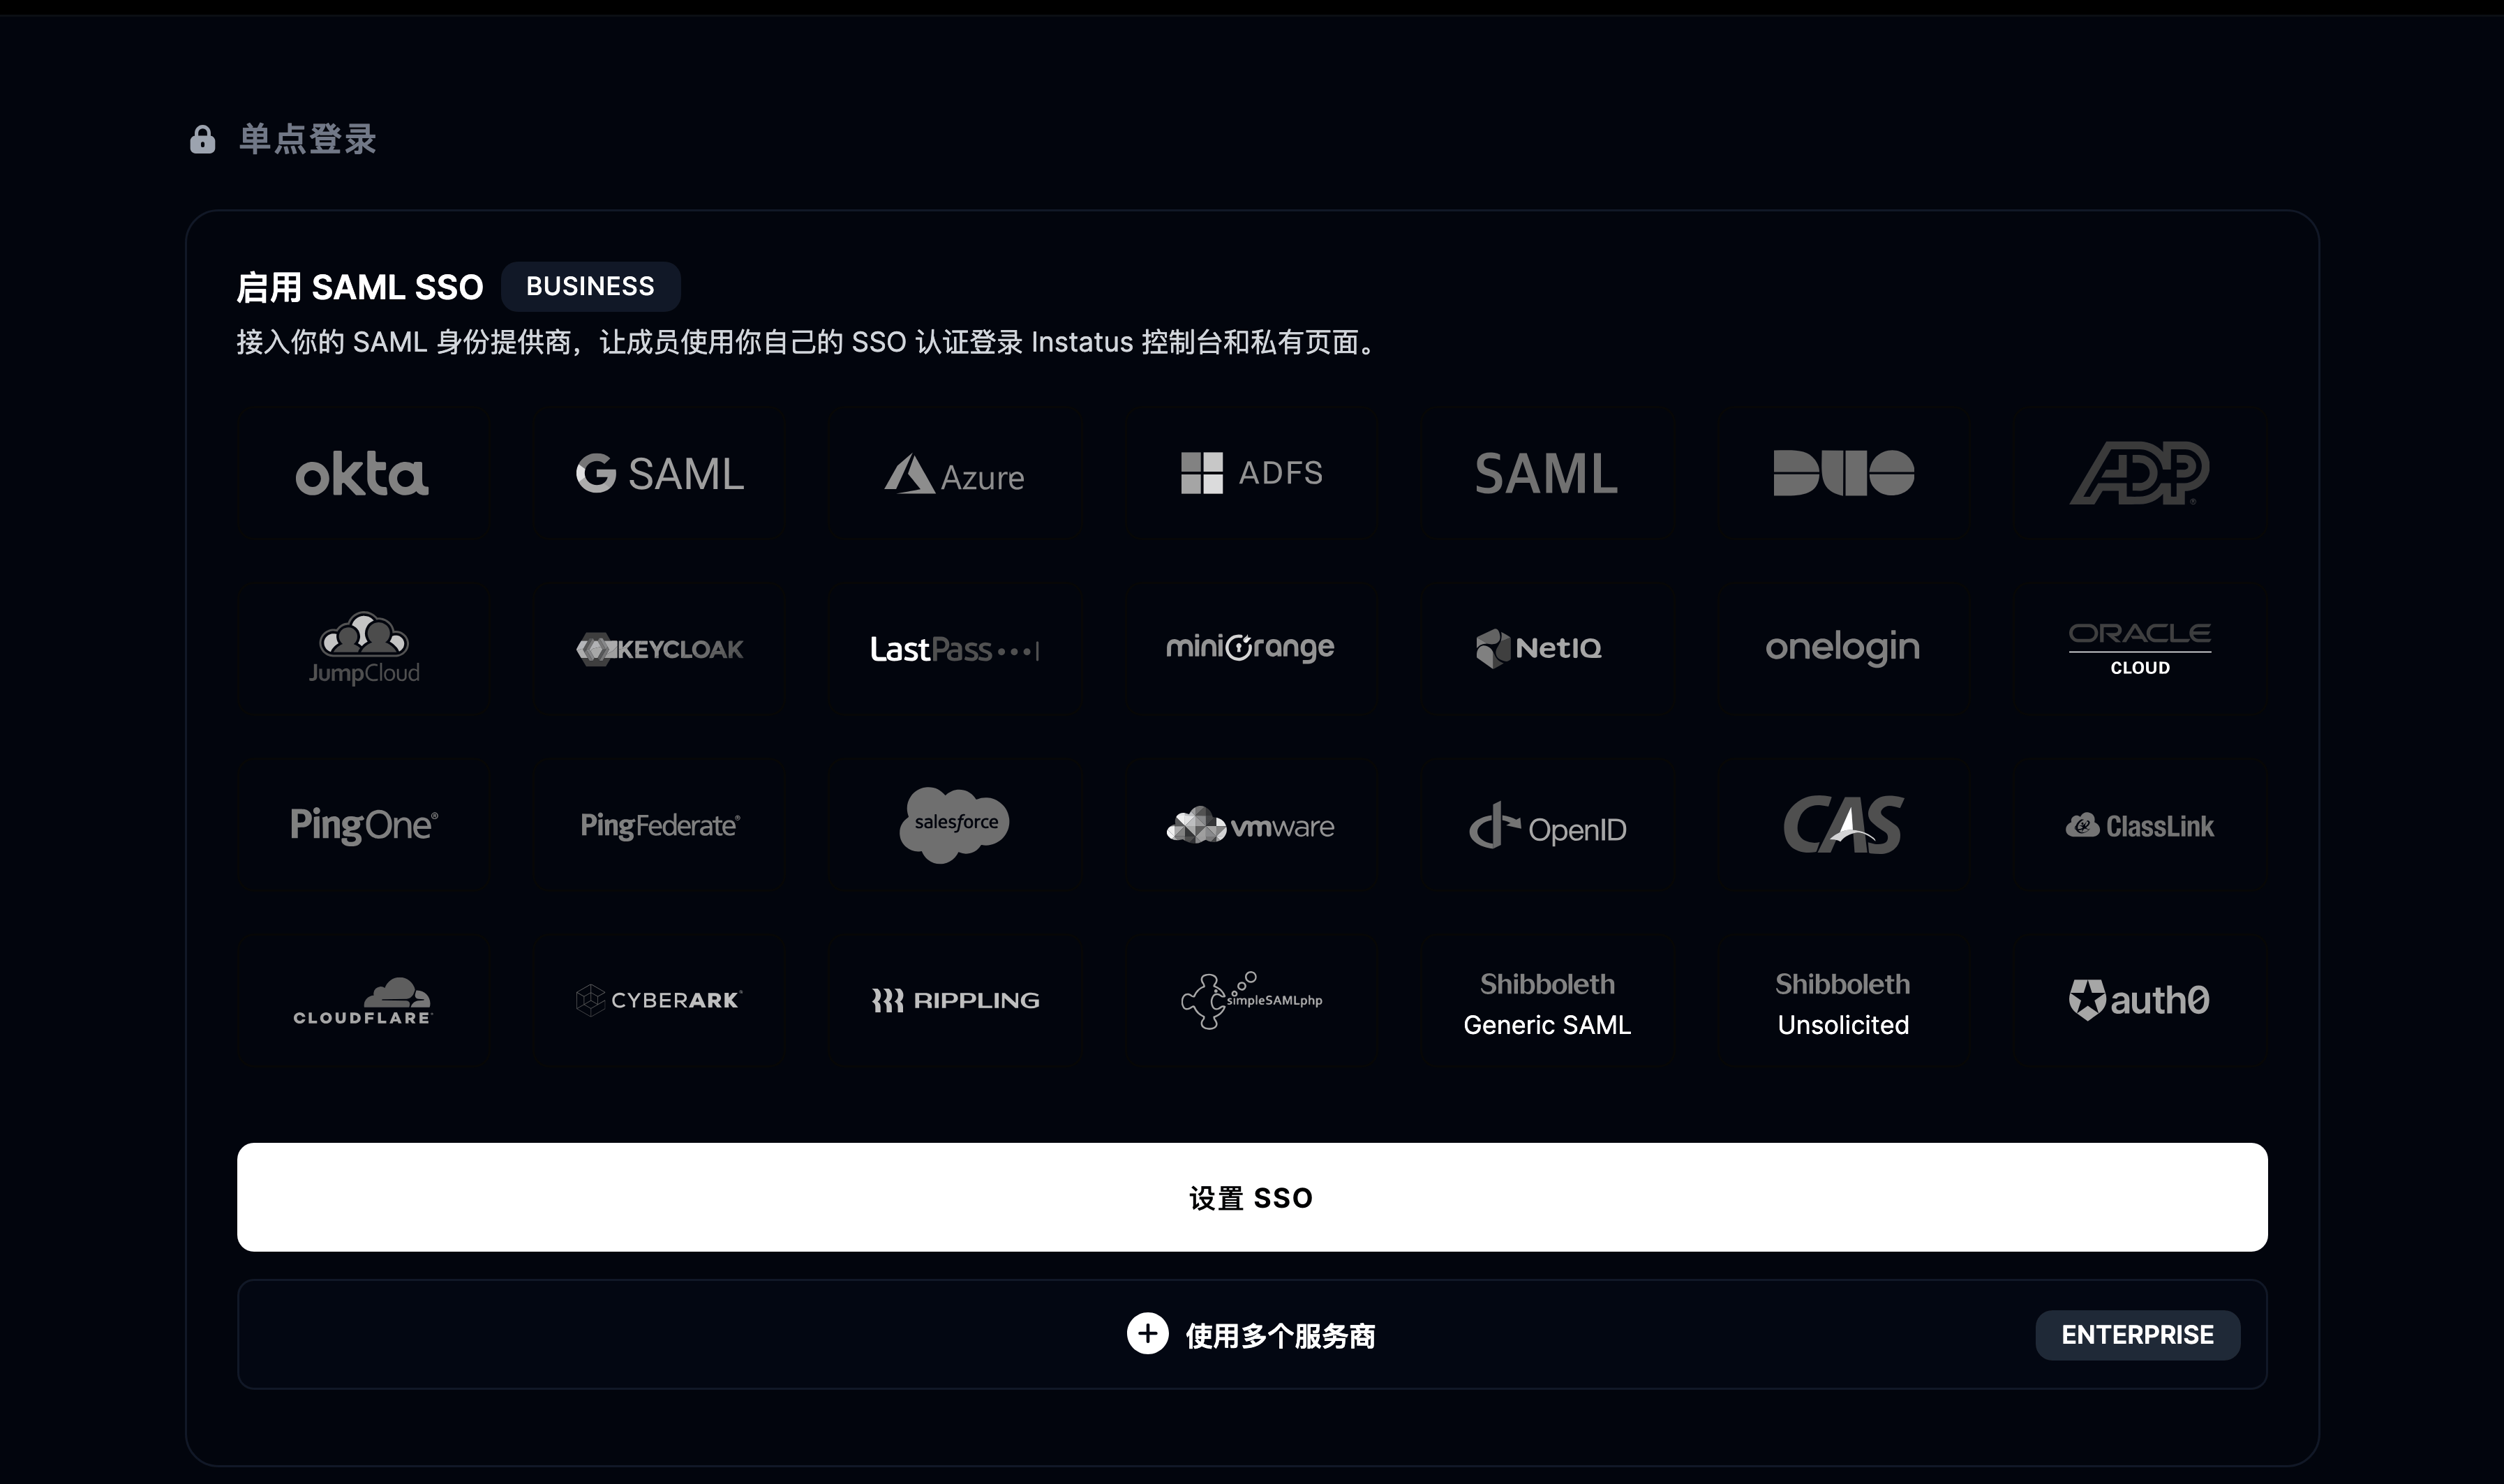
- 在团队的控制台中选择单点登录,然后点击 Setup SSO。
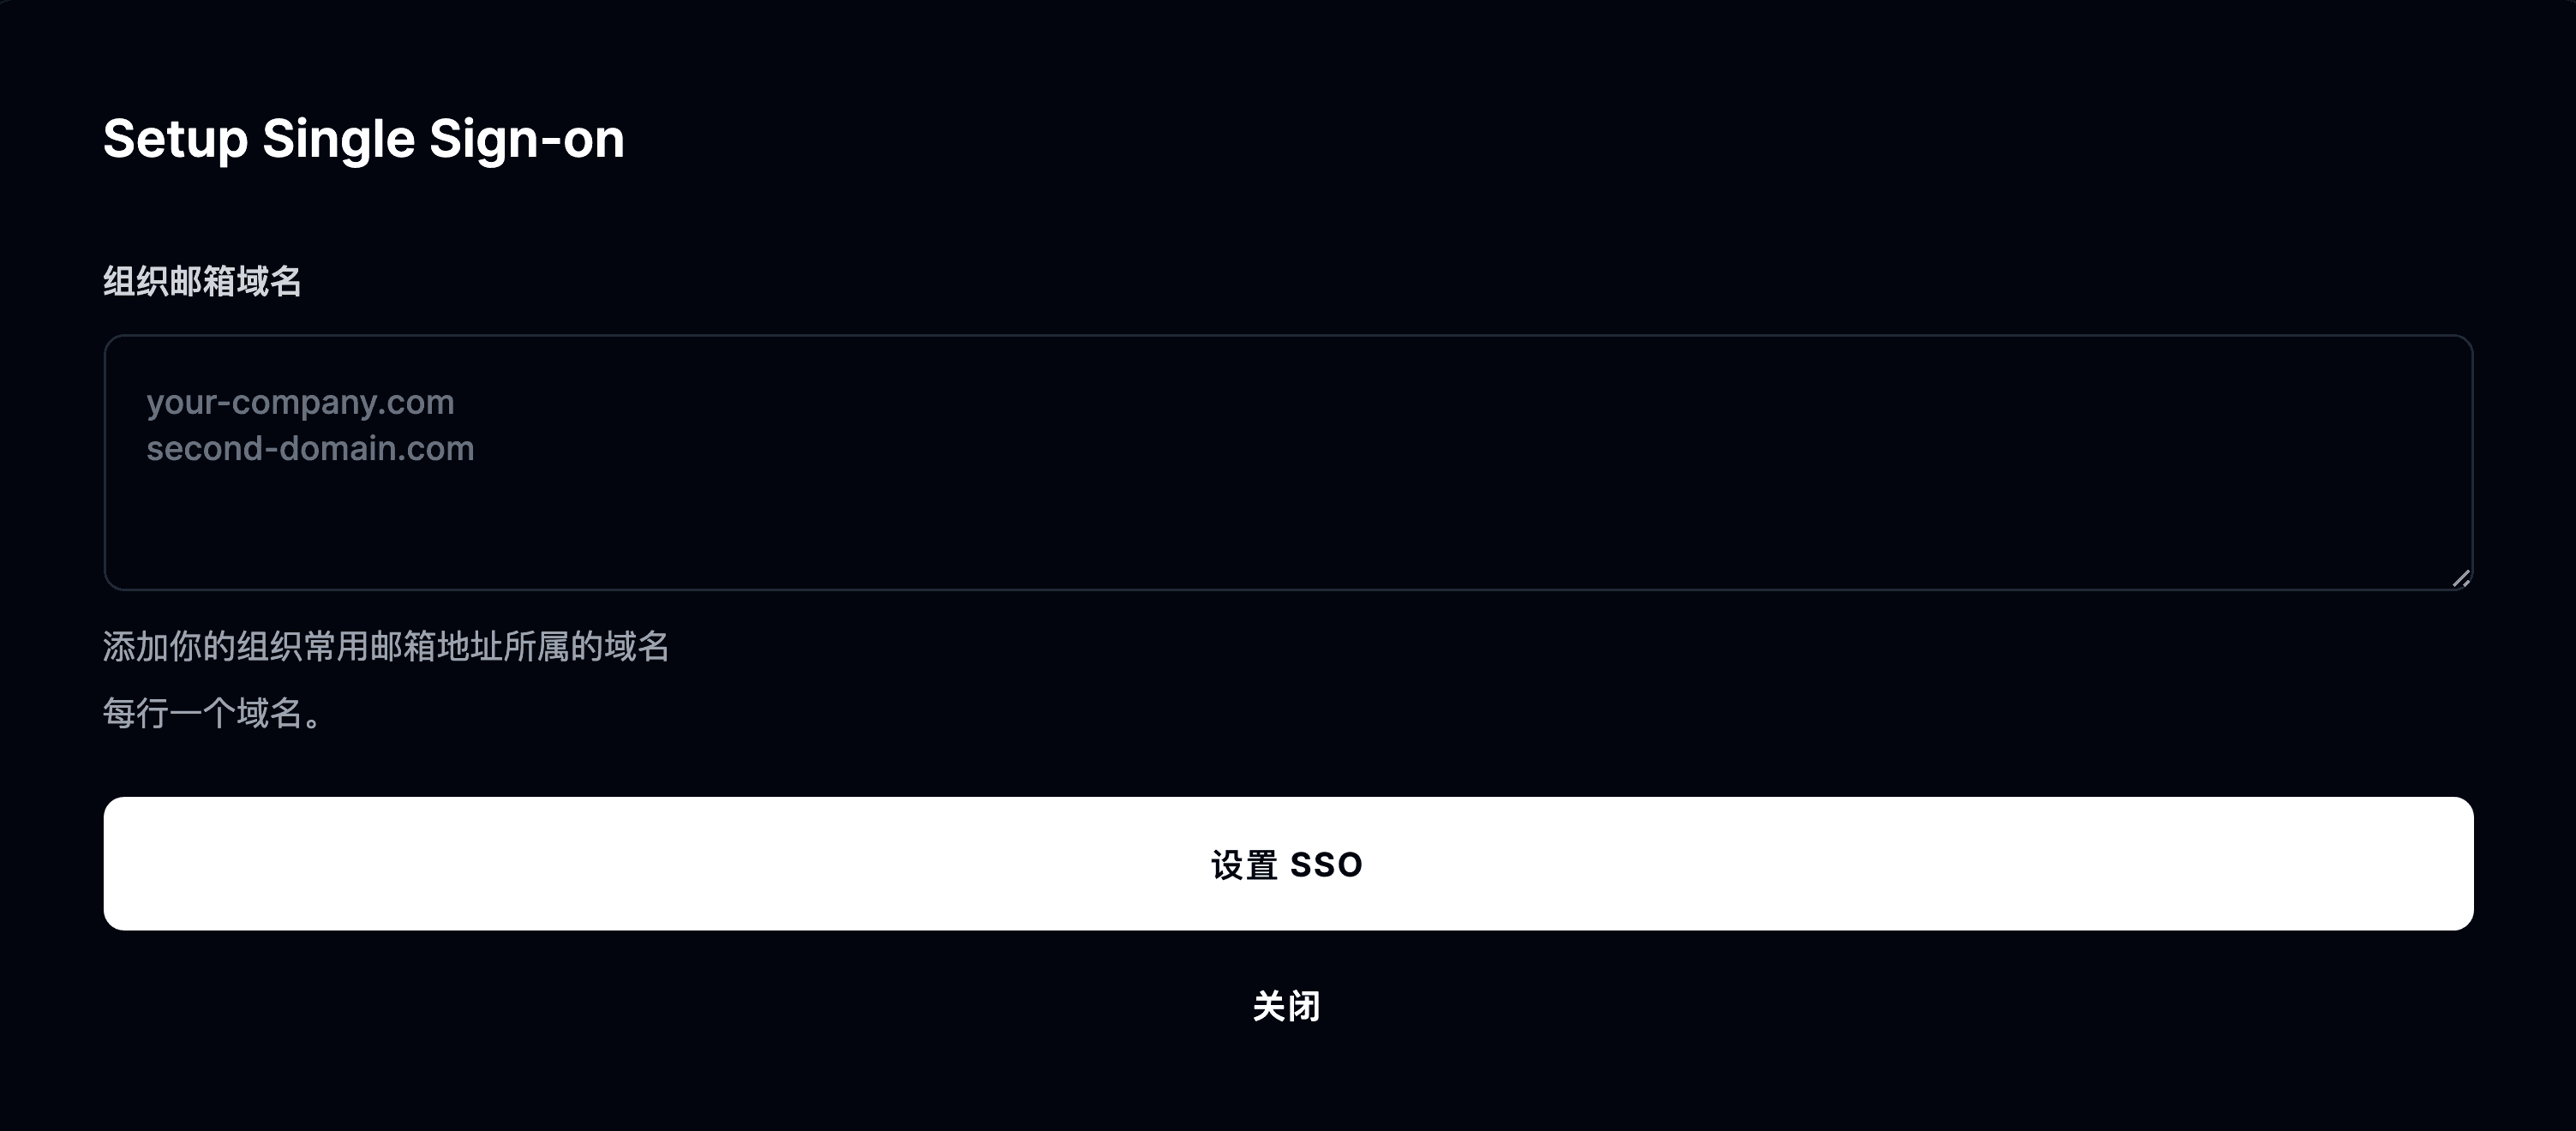
- 填写你的组织常用的域名,然后选择 Setup SSO。
-
你会被重定向到我们的身份平台 OrbitID。在 OrbitID 上选择你的身份提供商。
-
选好提供商后,会有一份指南引导你完成 SSO 配置流程。
恭喜!你已经配置好单点登录 🥳
支持哪些身份提供商?
Instatus 通过 OrbitID 支持以下身份提供商:
- Okta
- Google SAML
- Microsoft Azure
- Microsoft ADFS
- SAML
- Duo
- ADP
- Jump Cloud
- Keycloak
- LastPass
- miniOrange
- NetIQ
- OneLogin
- Oracle Cloud
- PingOne
- PingFederate
- Salesforce
- VMware
- OpenID
- CAS
- ClassLink
- Cloudflare
- CyberArk
- SimpleSAMLphp
- Auth0