Skonfiguruj logowanie jednokrotne
Logowanie jednokrotne SAML pozwala zespołowi logować się do panelu Instatus lub prywatnej strony statusu przez własnego dostawcę tożsamości. Wymaga planu Business i jest konfigurowane przez OrbitID.
Jak skonfigurować SSO?
Przejdź na plan Business, otwórz Logowanie jednokrotne w panelu zespołu, kliknij Setup SSO, podaj domeny e-mail swojej organizacji, a następnie dokończ konfigurację w OrbitID ze swoim dostawcą tożsamości.
Zaloguj się na instatus.com/login i wybierz swój zespół. Jeśli masz już plan Business, pomiń pierwszy krok.
- Otwórz menu workspace'u na pasku bocznym, wybierz Rozliczenia i przejdź na plan Business.
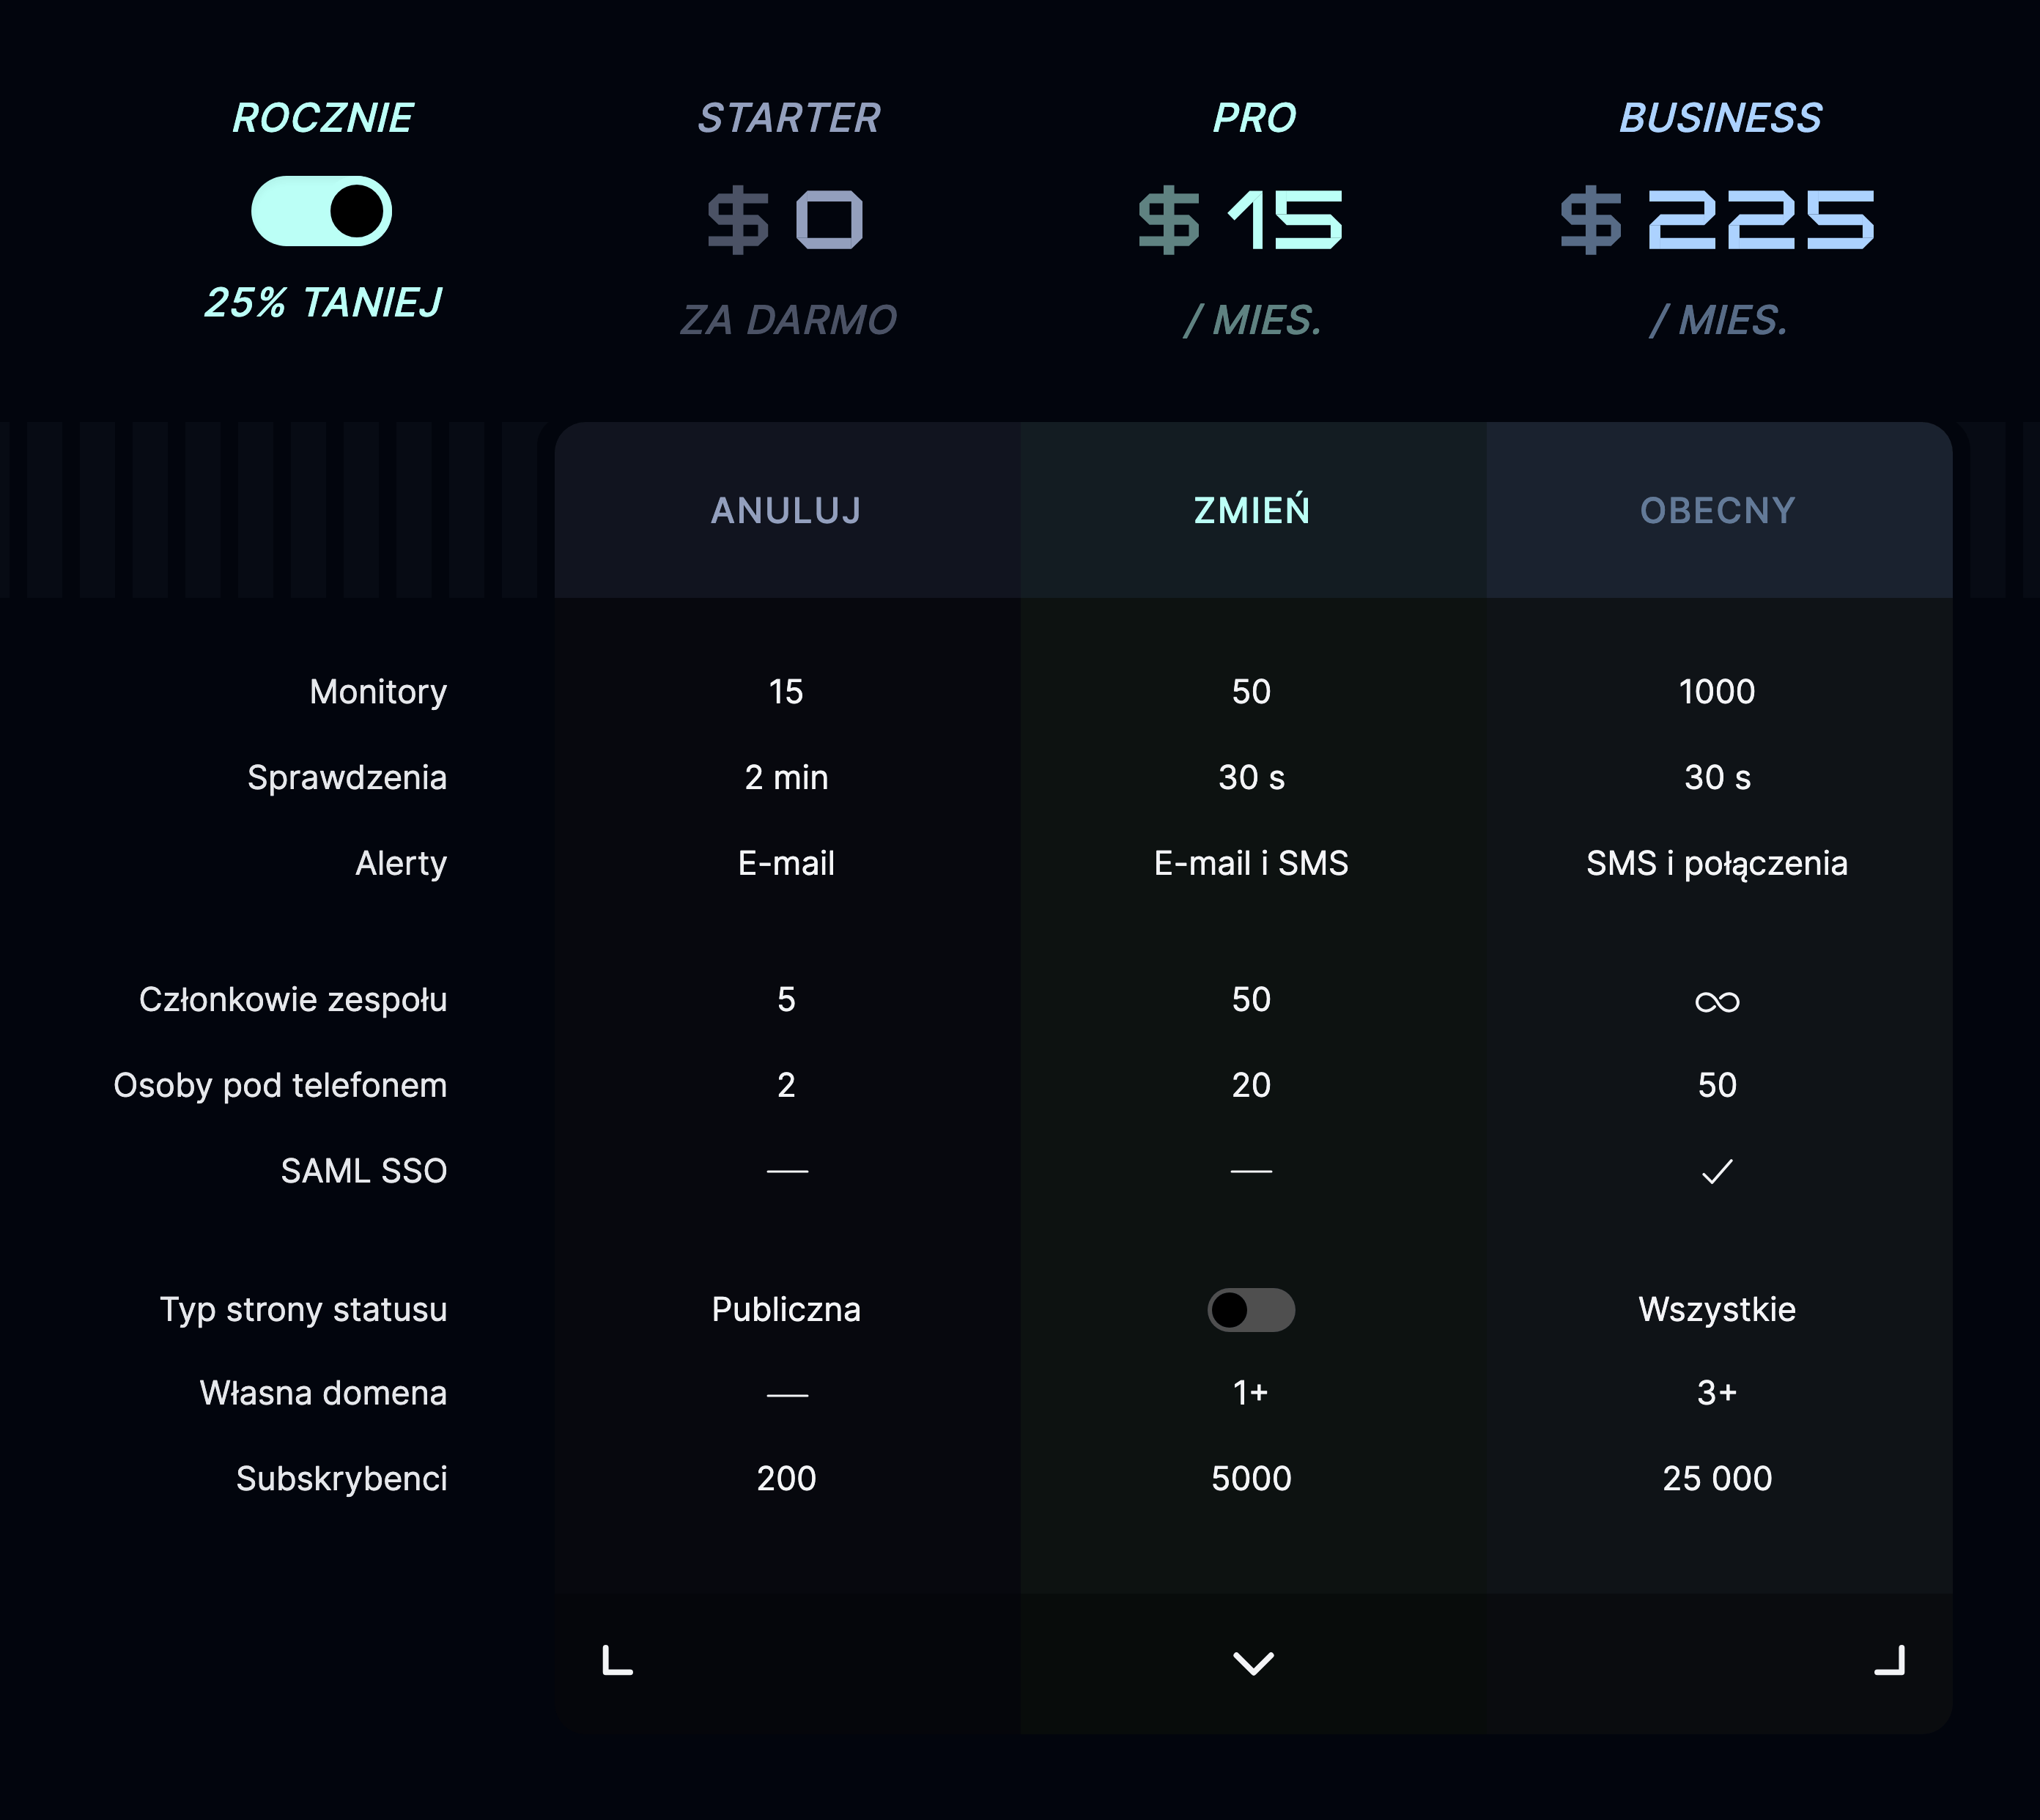
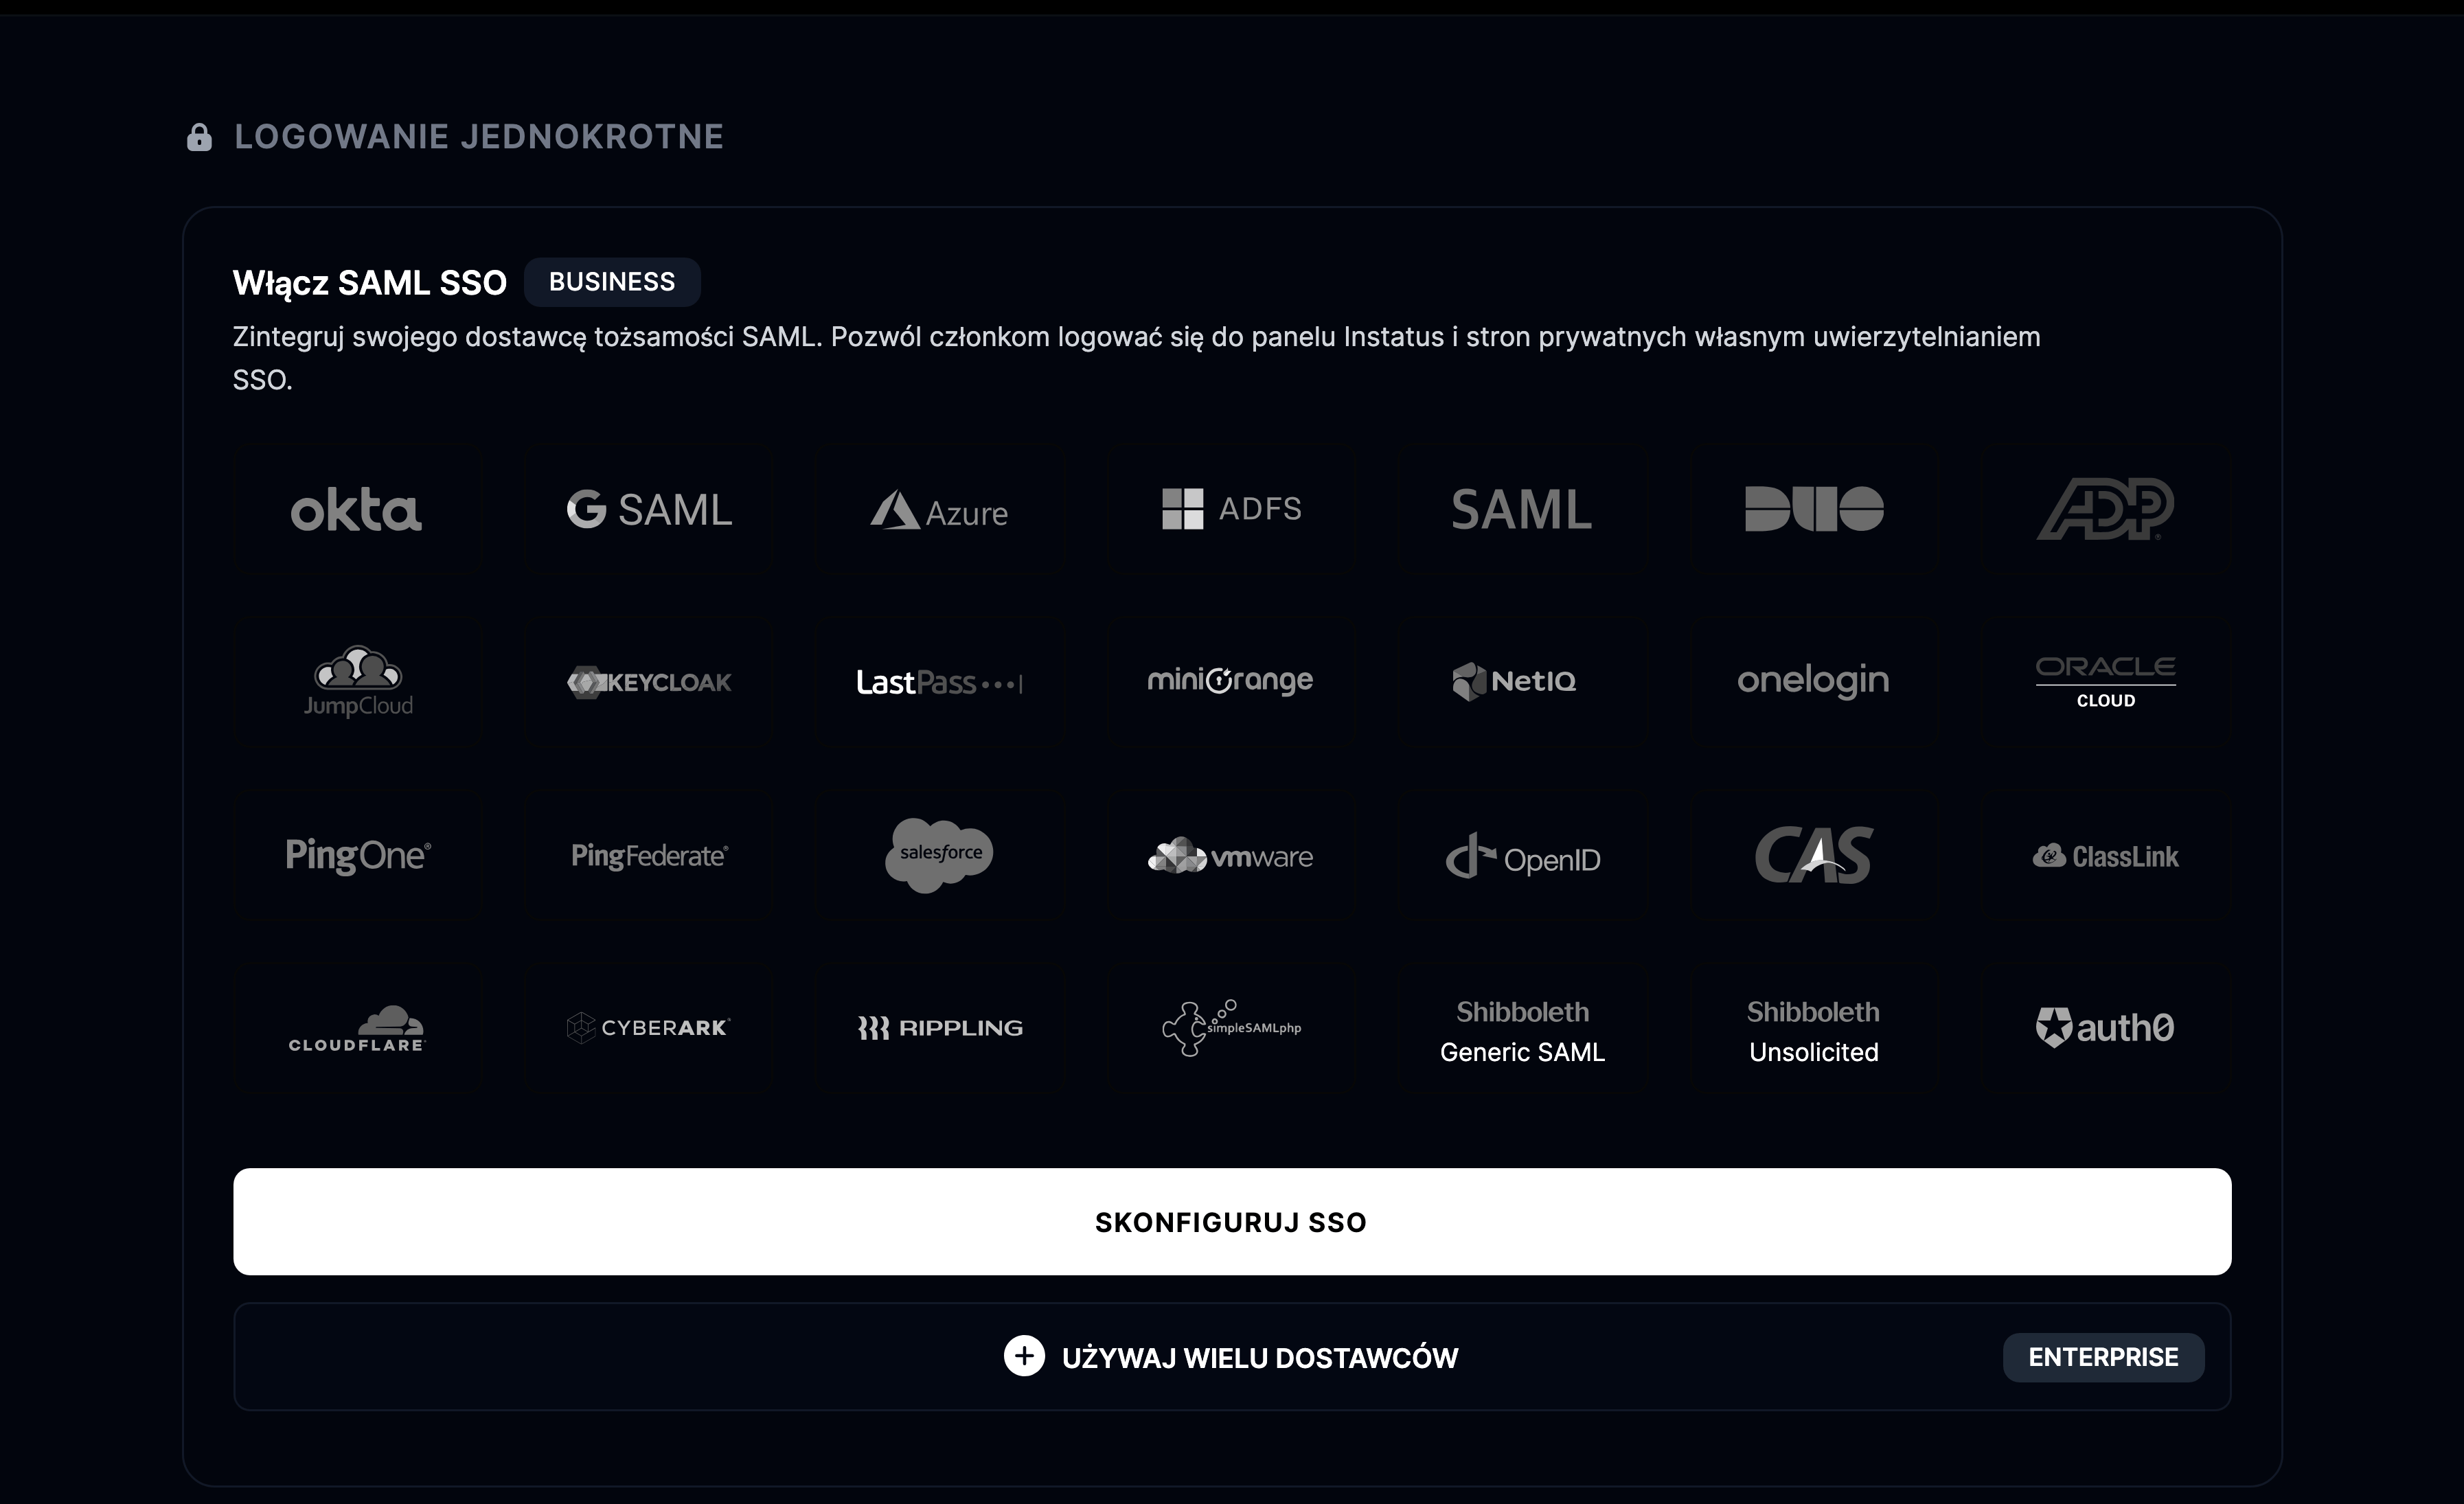
- W panelu zespołu wybierz Logowanie jednokrotne i kliknij Setup SSO.
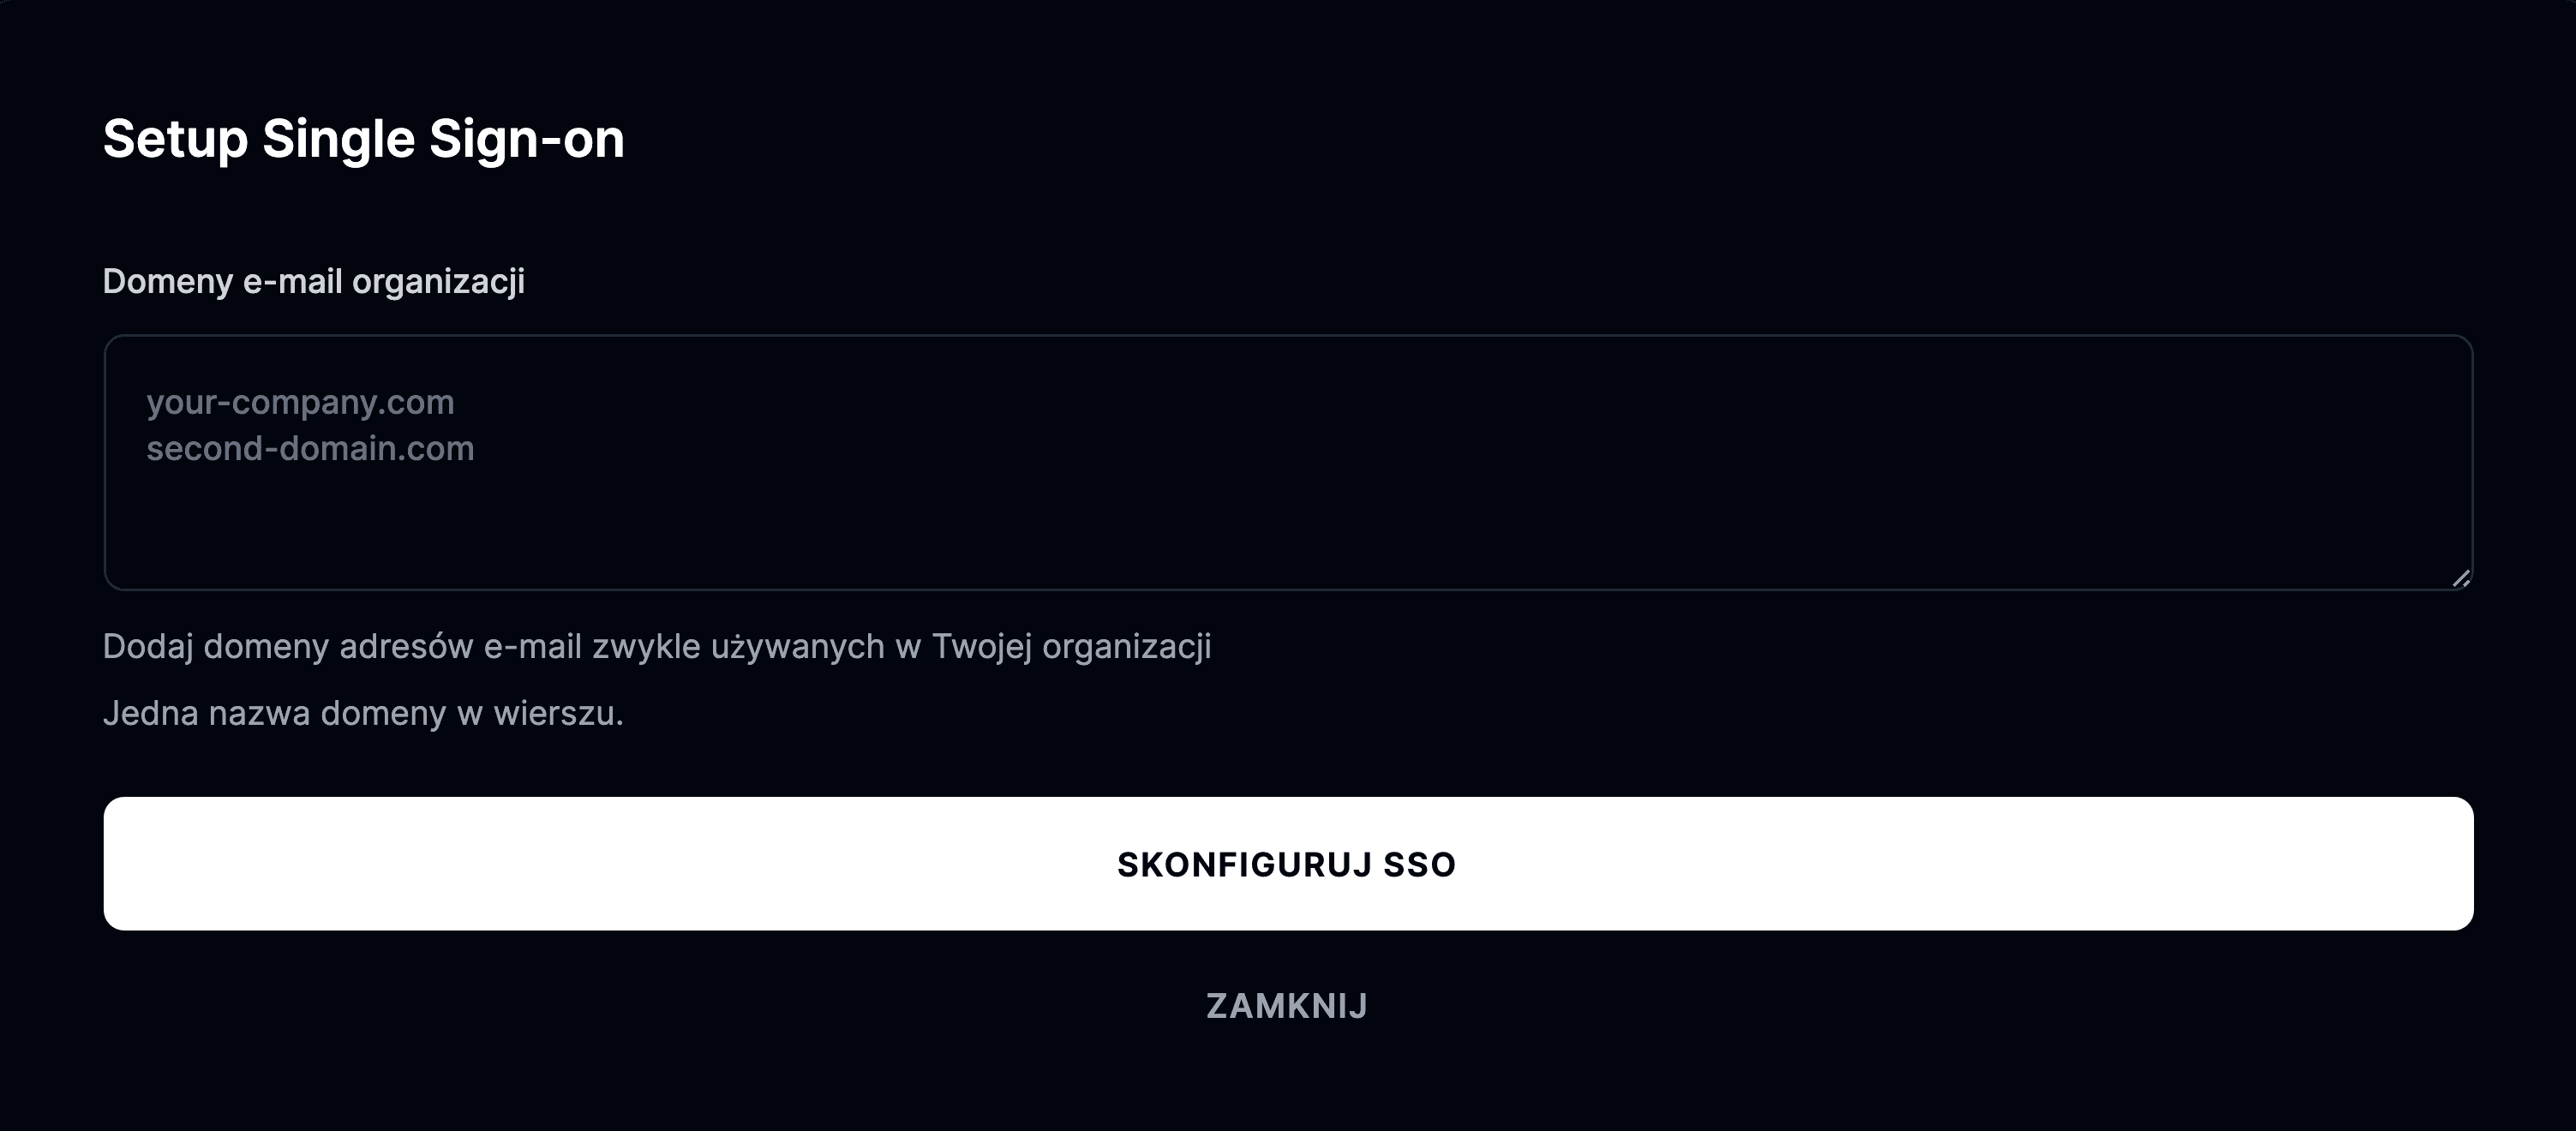
- Podaj domeny, z których często korzysta Twoja organizacja, i wybierz Setup SSO.
-
Zostaniesz przekierowany do OrbitID, naszej platformy tożsamości. W OrbitID wybierz swojego dostawcę tożsamości.
-
Po wyborze dostawcy przewodnik przeprowadzi Cię przez proces konfiguracji SSO.
Którzy dostawcy tożsamości są obsługiwani?
Instatus obsługuje przez OrbitID następujących dostawców tożsamości:
- Okta
- Google SAML
- Microsoft Azure
- Microsoft ADFS
- SAML
- Duo
- ADP
- Jump Cloud
- Keycloak
- LastPass
- miniOrange
- NetIQ
- OneLogin
- Oracle Cloud
- PingOne
- PingFederate
- Salesforce
- VMware
- OpenID
- CAS
- ClassLink
- Cloudflare
- CyberArk
- SimpleSAMLphp
- Auth0