إعداد تسجيل الدخول الموحّد
يتيح تسجيل الدخول الموحّد عبر SAML لفريقك تسجيل الدخول إلى لوحة تحكم Instatus أو صفحة الحالة الخاصة بك من خلال مزوّد الهوية الخاص بكم. ويتطلب خطة Business ويُضبط عبر OrbitID.
الخطة المطلوبةBusinessالبروتوكولSAML، إضافة إلى OpenID وCAS عبر OrbitIDينطبق علىتسجيل الدخول إلى لوحة التحكم وصفحة الحالة الخاصةالإعدادتسجيل الدخول الموحّد ← إعداد SSO، ثم OrbitIDالمزوّدونOkta، Google، Microsoft، OneLogin، Auth0 وغيرها
كيف أعدّ SSO؟
رقِّ اشتراكك إلى خطة Business، وافتح تسجيل الدخول الموحّد في لوحة تحكم فريقك، وانقر إعداد SSO، وأدخل نطاقات البريد الإلكتروني لمؤسستك، ثم أكمل الضبط في OrbitID مع مزوّد الهوية الخاص بك.
سجّل الدخول عبر instatus.com/login واختر فريقك. إذا كانت لديك خطة Business بالفعل، فتخطَّ الخطوة الأولى.
- افتح قائمة مساحة العمل في الشريط الجانبي، واختر الفوترة، ثم رقِّ اشتراكك إلى خطة Business.
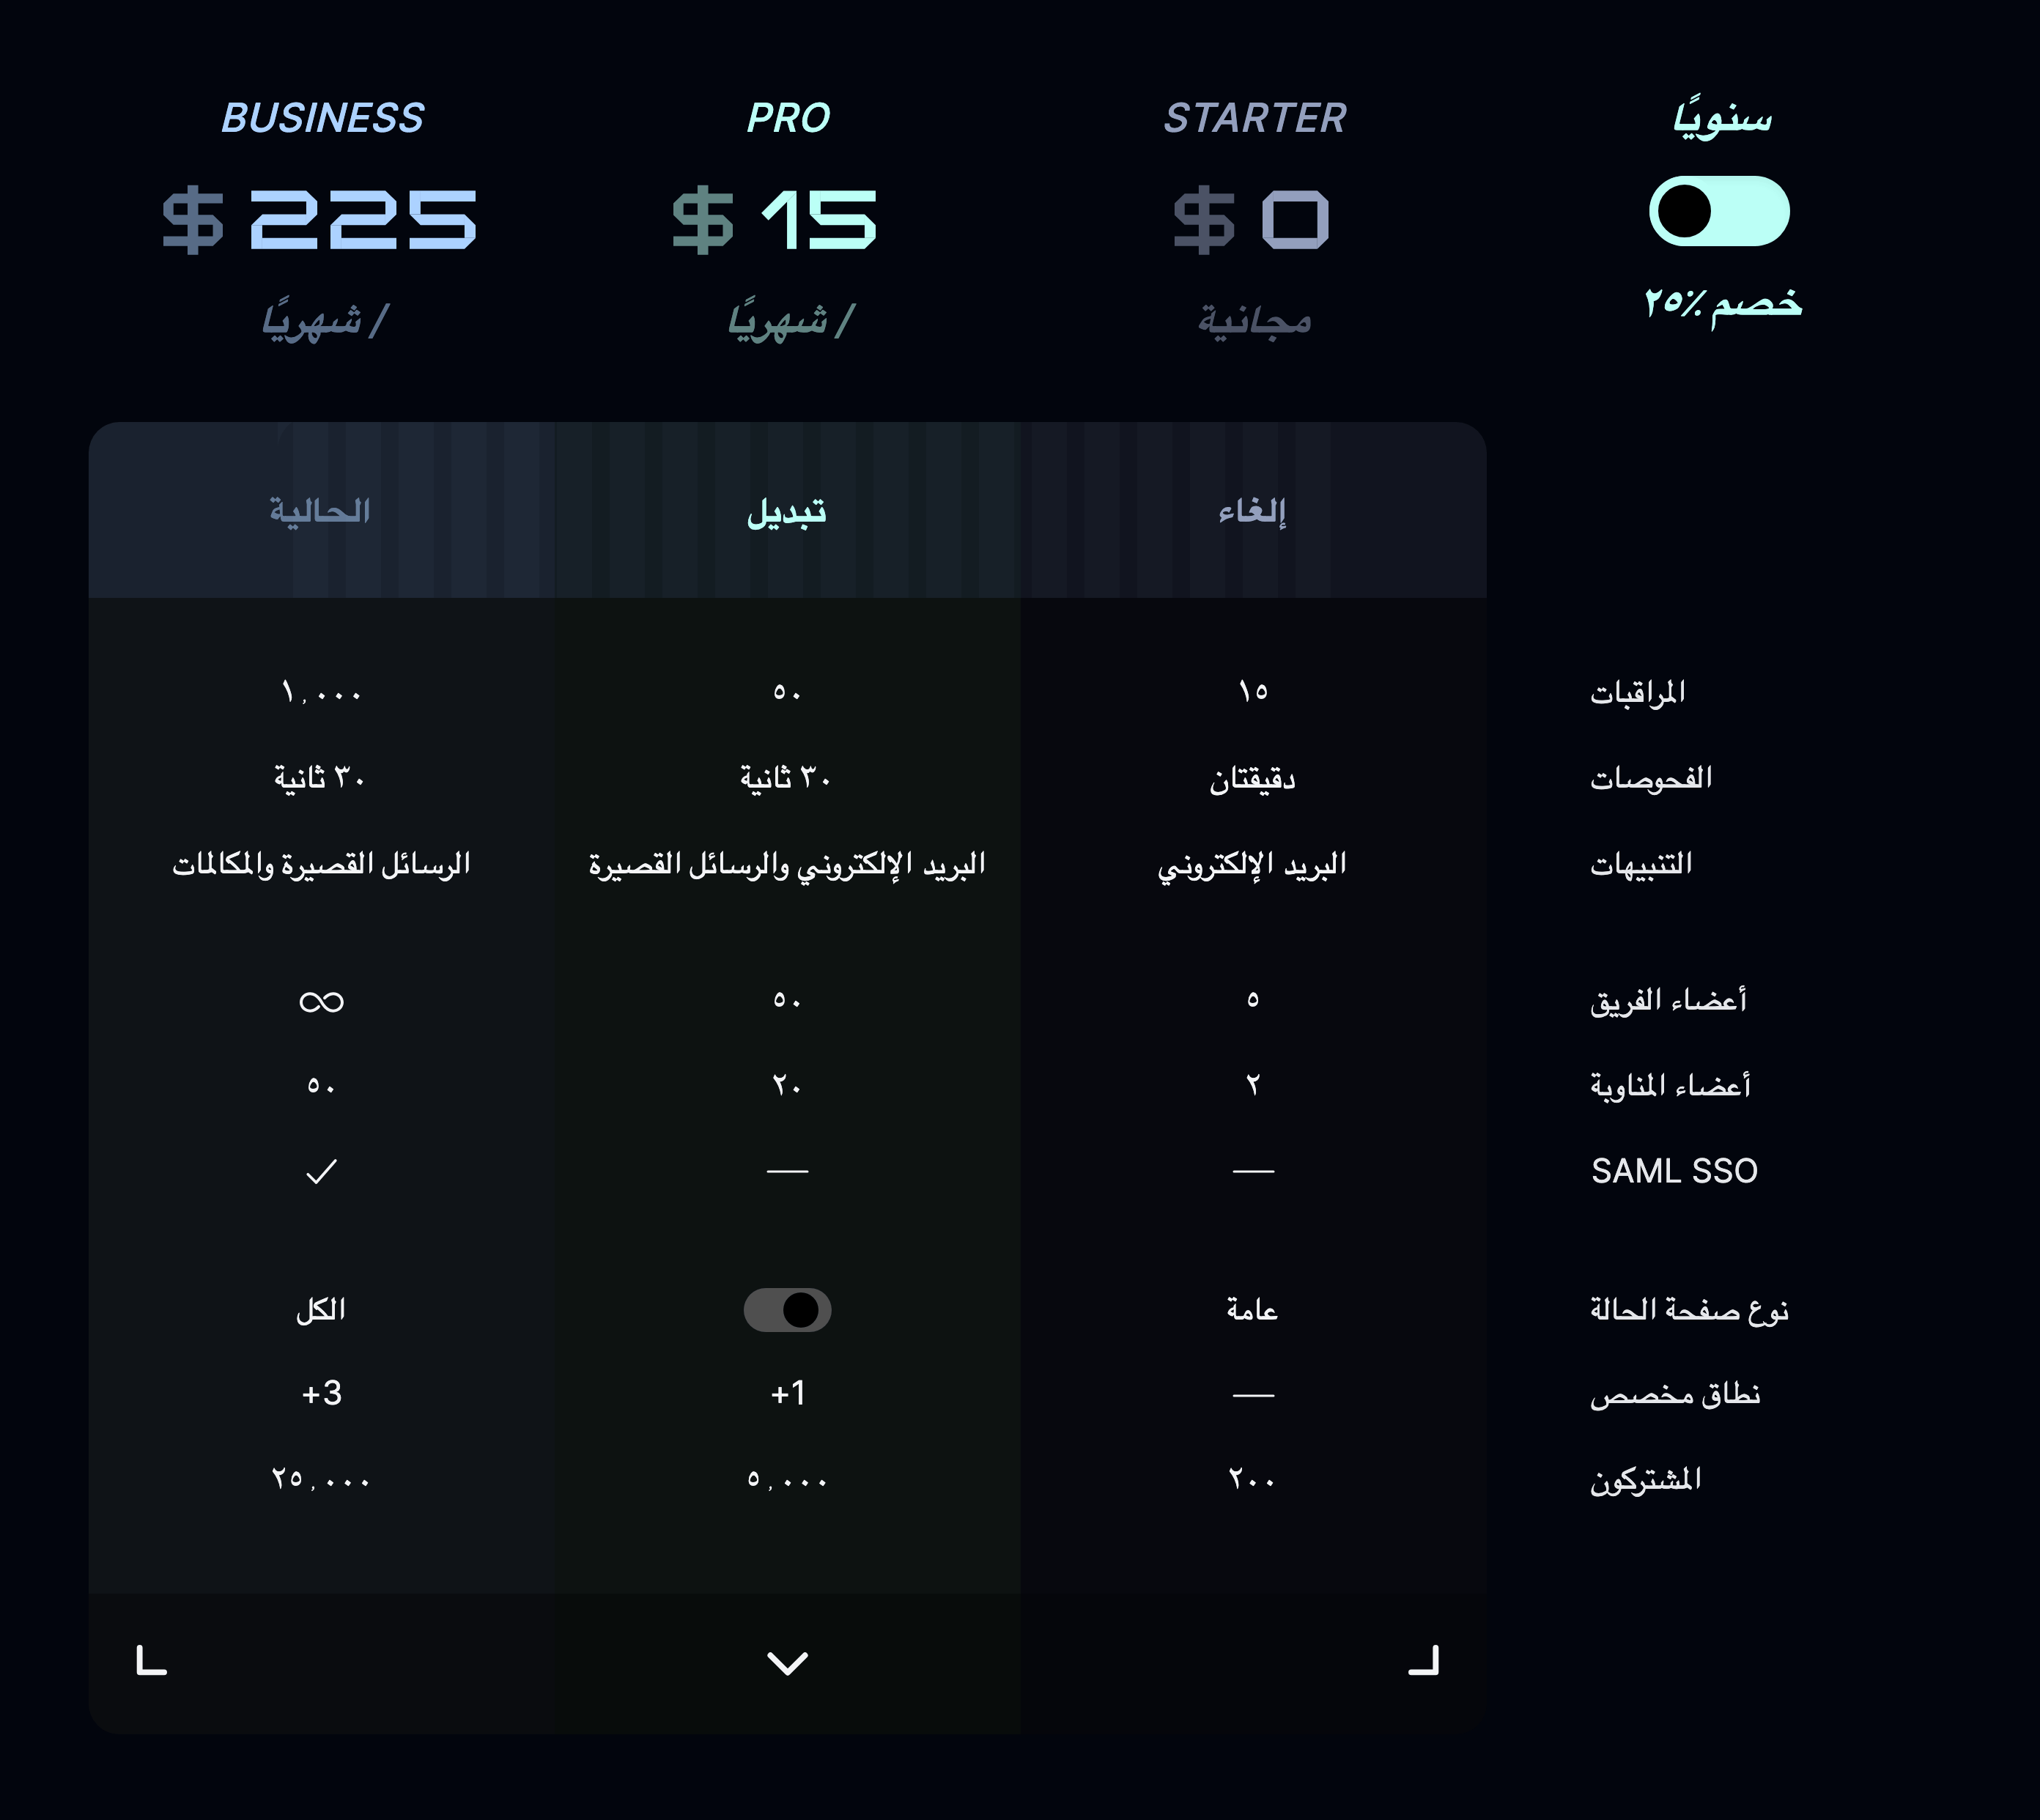
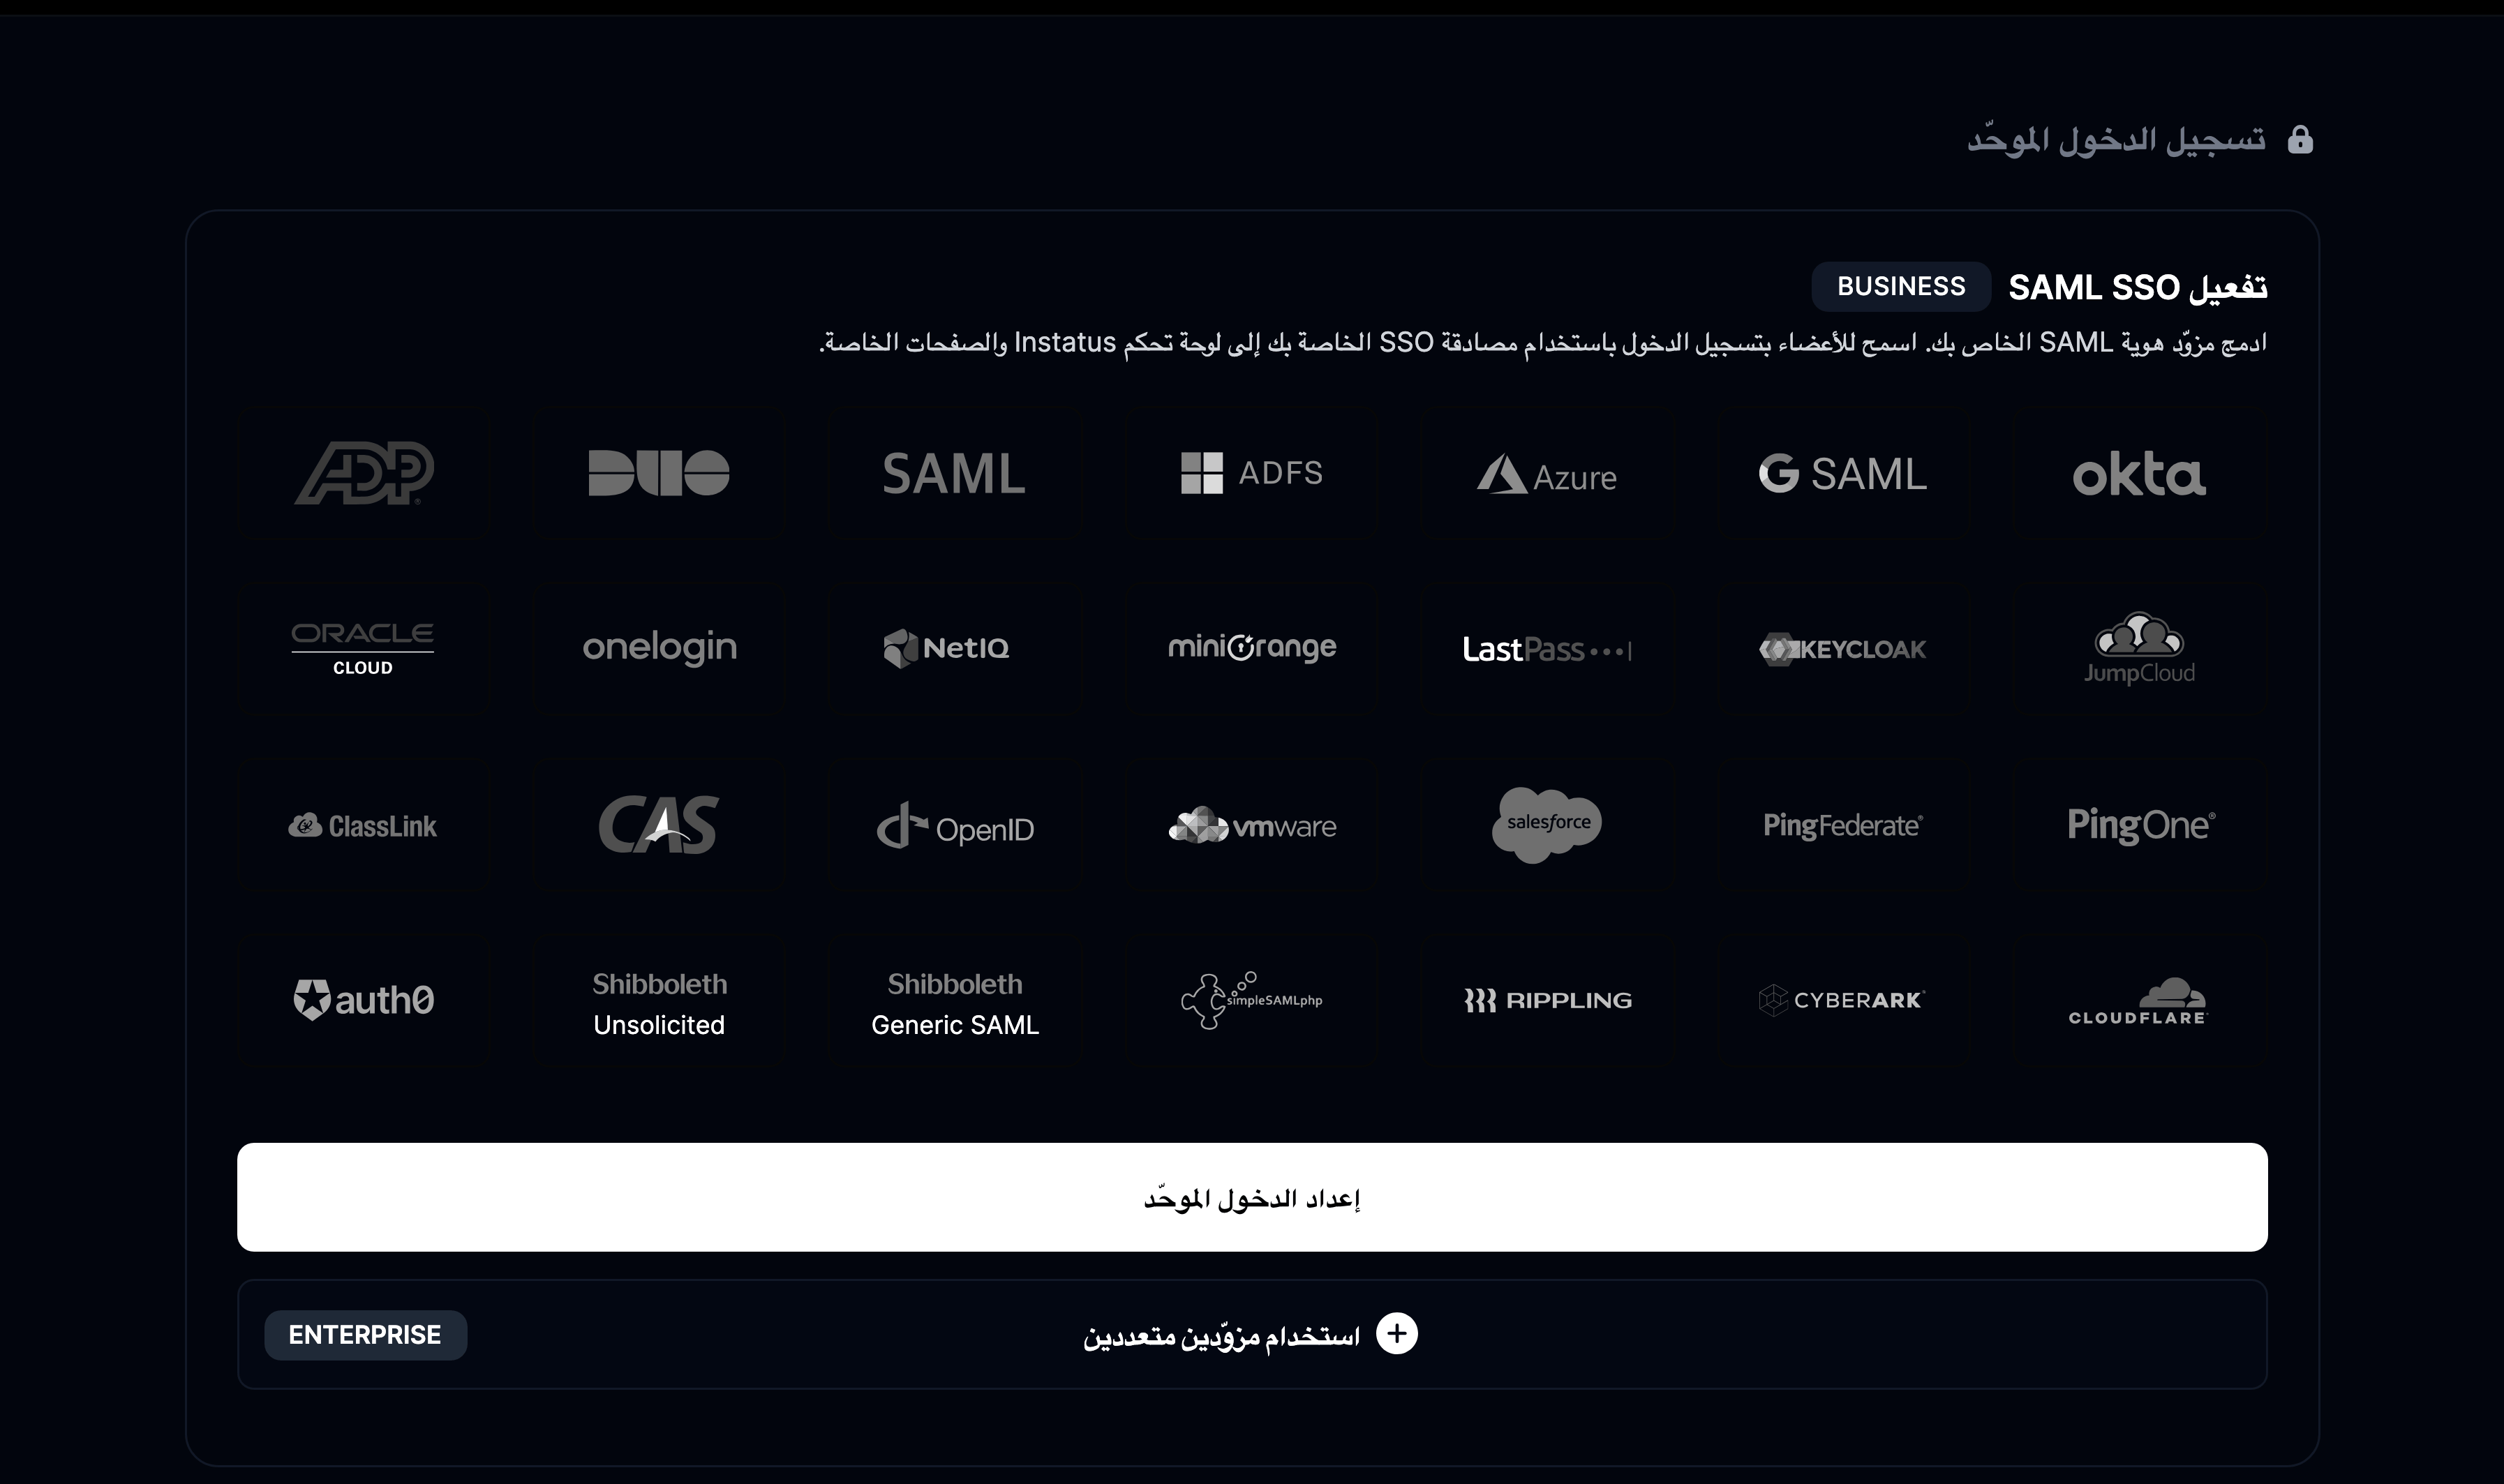
- في لوحة تحكم الفريق، اختر تسجيل الدخول الموحّد وانقر على إعداد SSO.
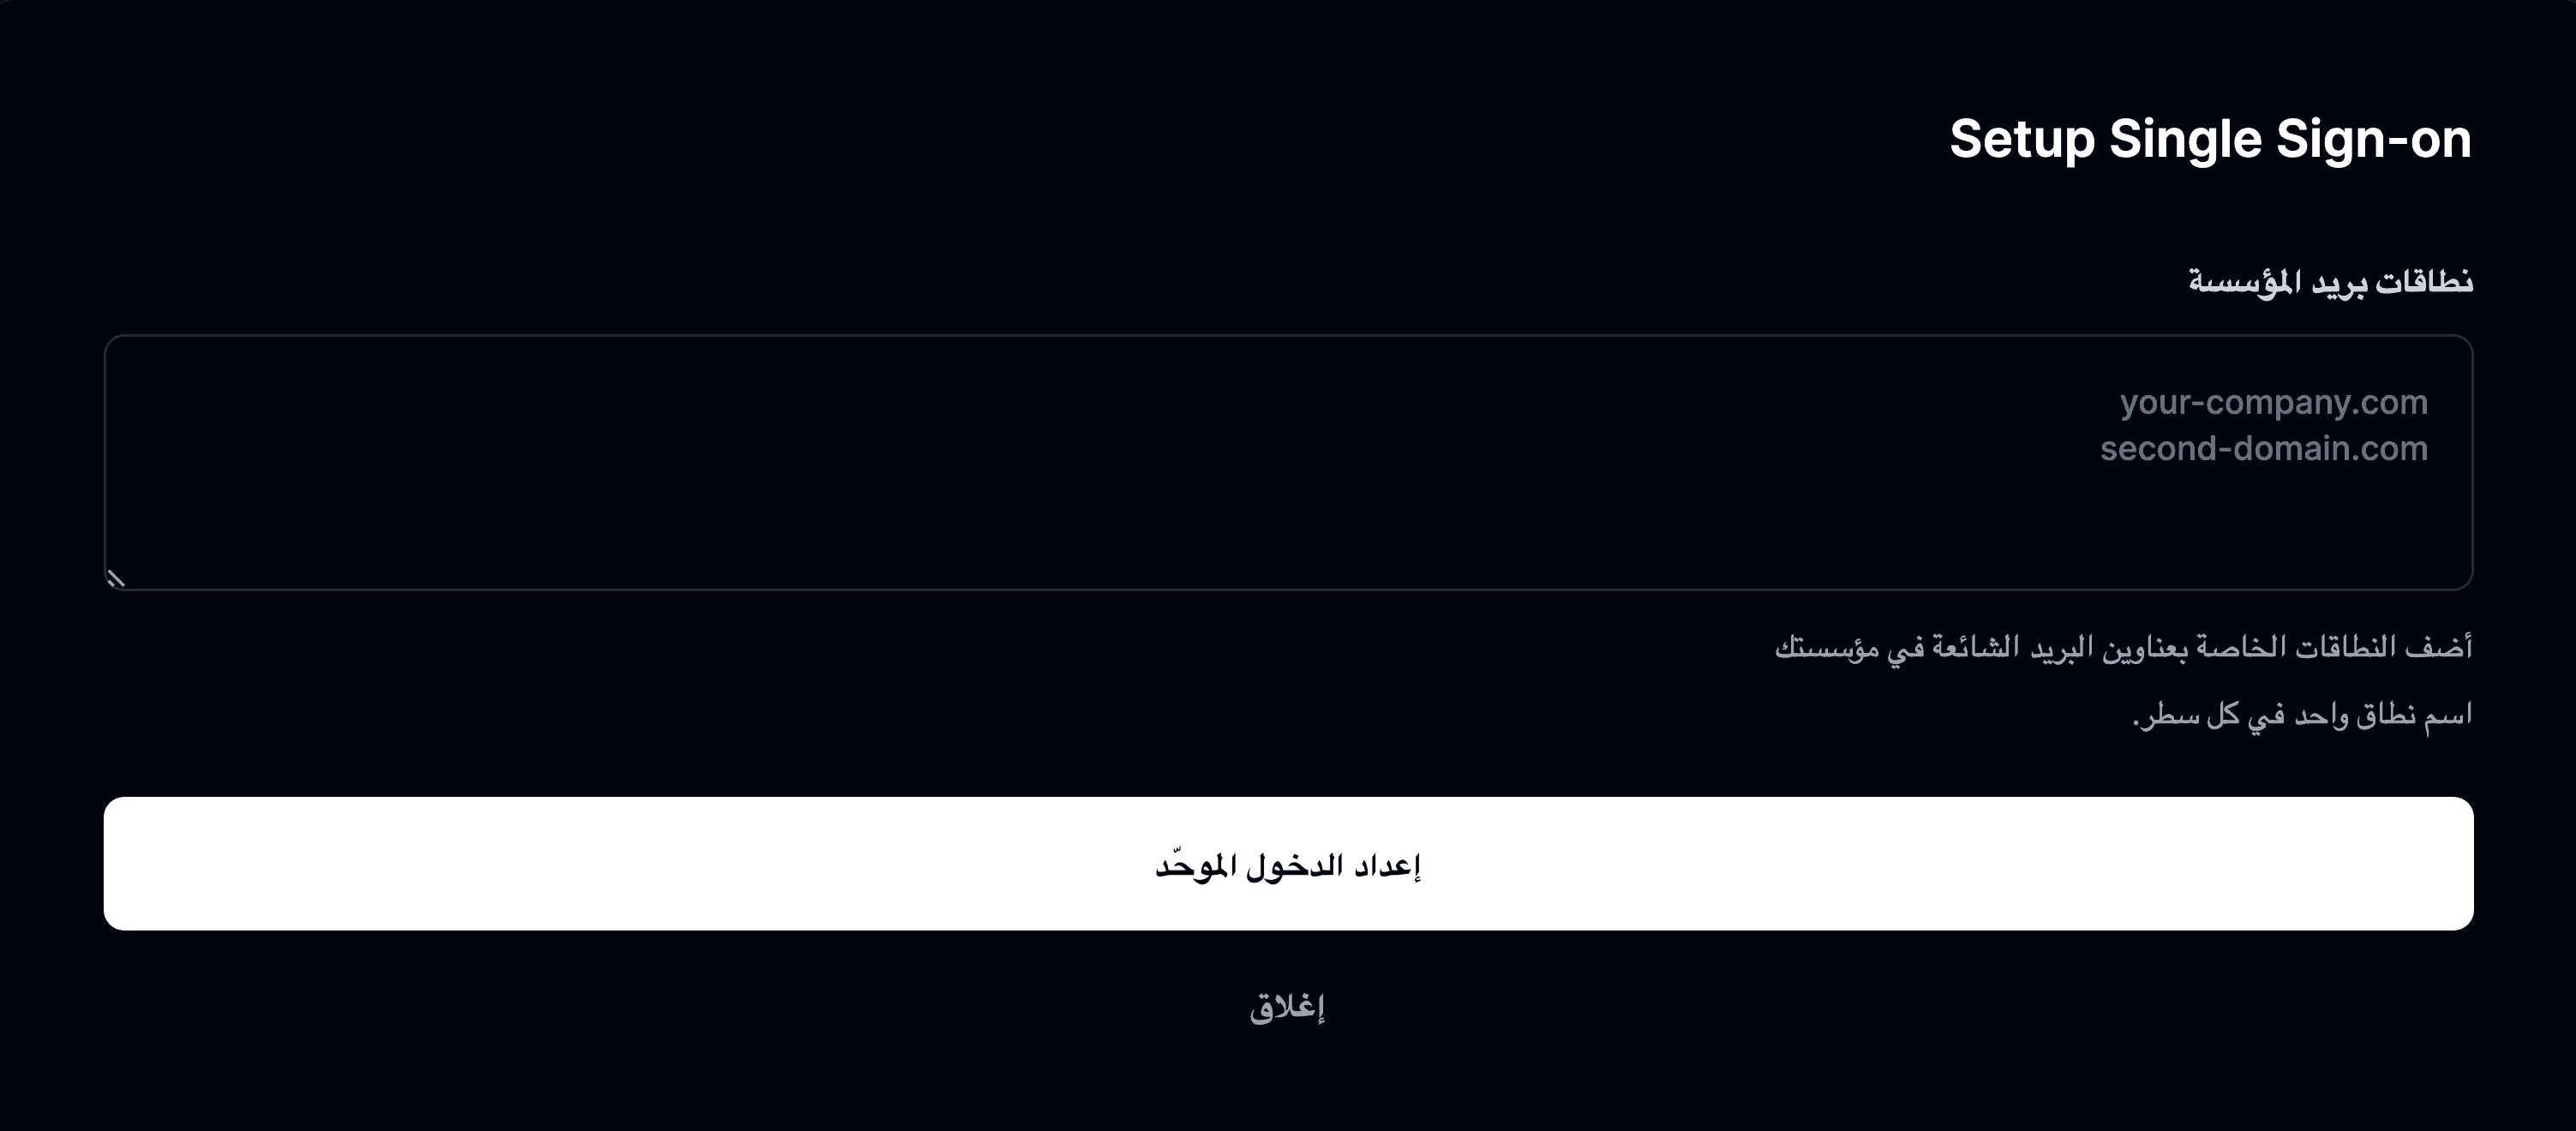
- أدخل النطاقات التي تستخدمها مؤسستك بشكل متكرر واختر إعداد SSO.
-
ستتم إعادة توجيهك إلى OrbitID، منصة الهوية لدينا. في OrbitID، اختر مزوّد الهوية الخاص بك.
-
بعد اختيار المزوّد، سيرشدك دليل عبر عملية ضبط SSO.
تهانينا! لقد أعددت تسجيل الدخول الموحّد 🥳
ما مزوّدو الهوية المدعومون؟
يدعم Instatus مزوّدي الهوية التاليين عبر OrbitID:
- Okta
- Google SAML
- Microsoft Azure
- Microsoft ADFS
- SAML
- Duo
- ADP
- Jump Cloud
- Keycloak
- LastPass
- miniOrange
- NetIQ
- OneLogin
- Oracle Cloud
- PingOne
- PingFederate
- Salesforce
- VMware
- OpenID
- CAS
- ClassLink
- Cloudflare
- CyberArk
- SimpleSAMLphp
- Auth0