Configure o Single Sign-on
O single sign-on via SAML permite que seu time entre no painel da Instatus ou na sua página de status privada pelo seu próprio provedor de identidade. Exige o plano Business e é configurado pelo OrbitID.
Como configuro o SSO?
Faça upgrade para o plano Business, abra Single Sign-On no painel do time, clique em Configurar SSO, informe os domínios de e-mail da sua organização e conclua a configuração no OrbitID com seu provedor de identidade.
Entre em instatus.com/login e selecione seu time. Se você já tem um plano Business, pule a primeira etapa.
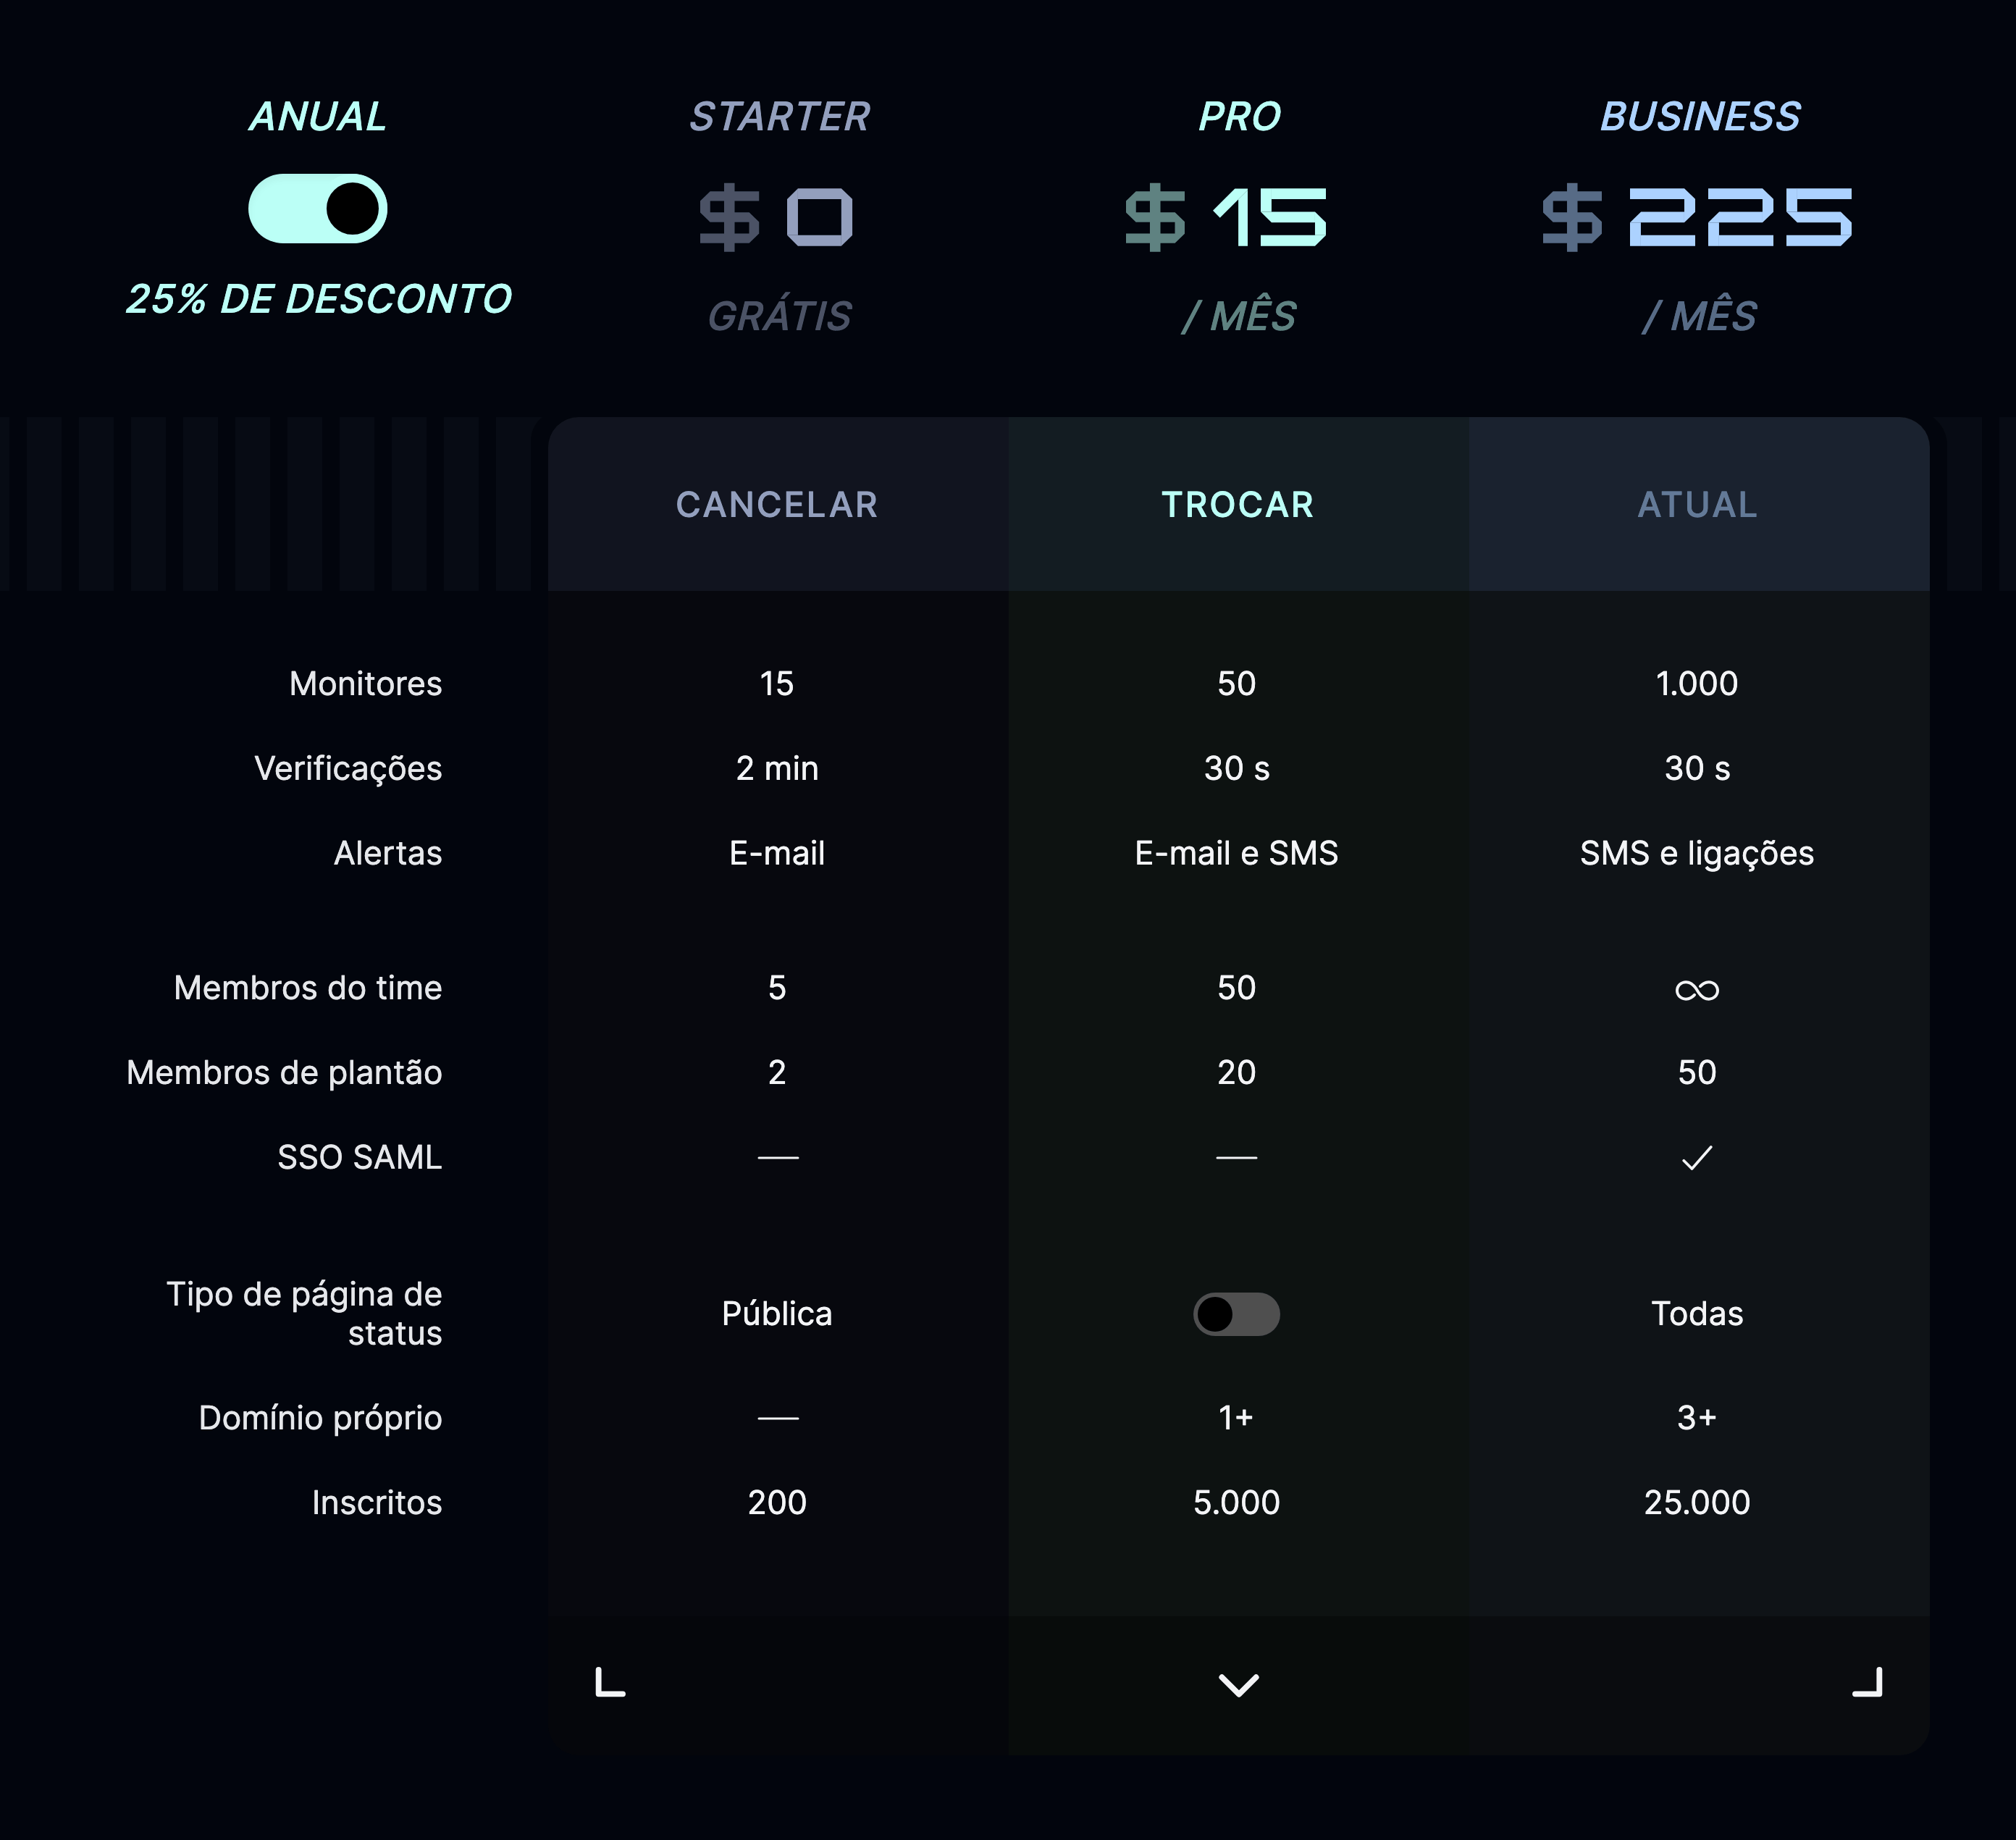
- Abra o menu do workspace na barra lateral, escolha Cobrança e faça upgrade para um plano Business.
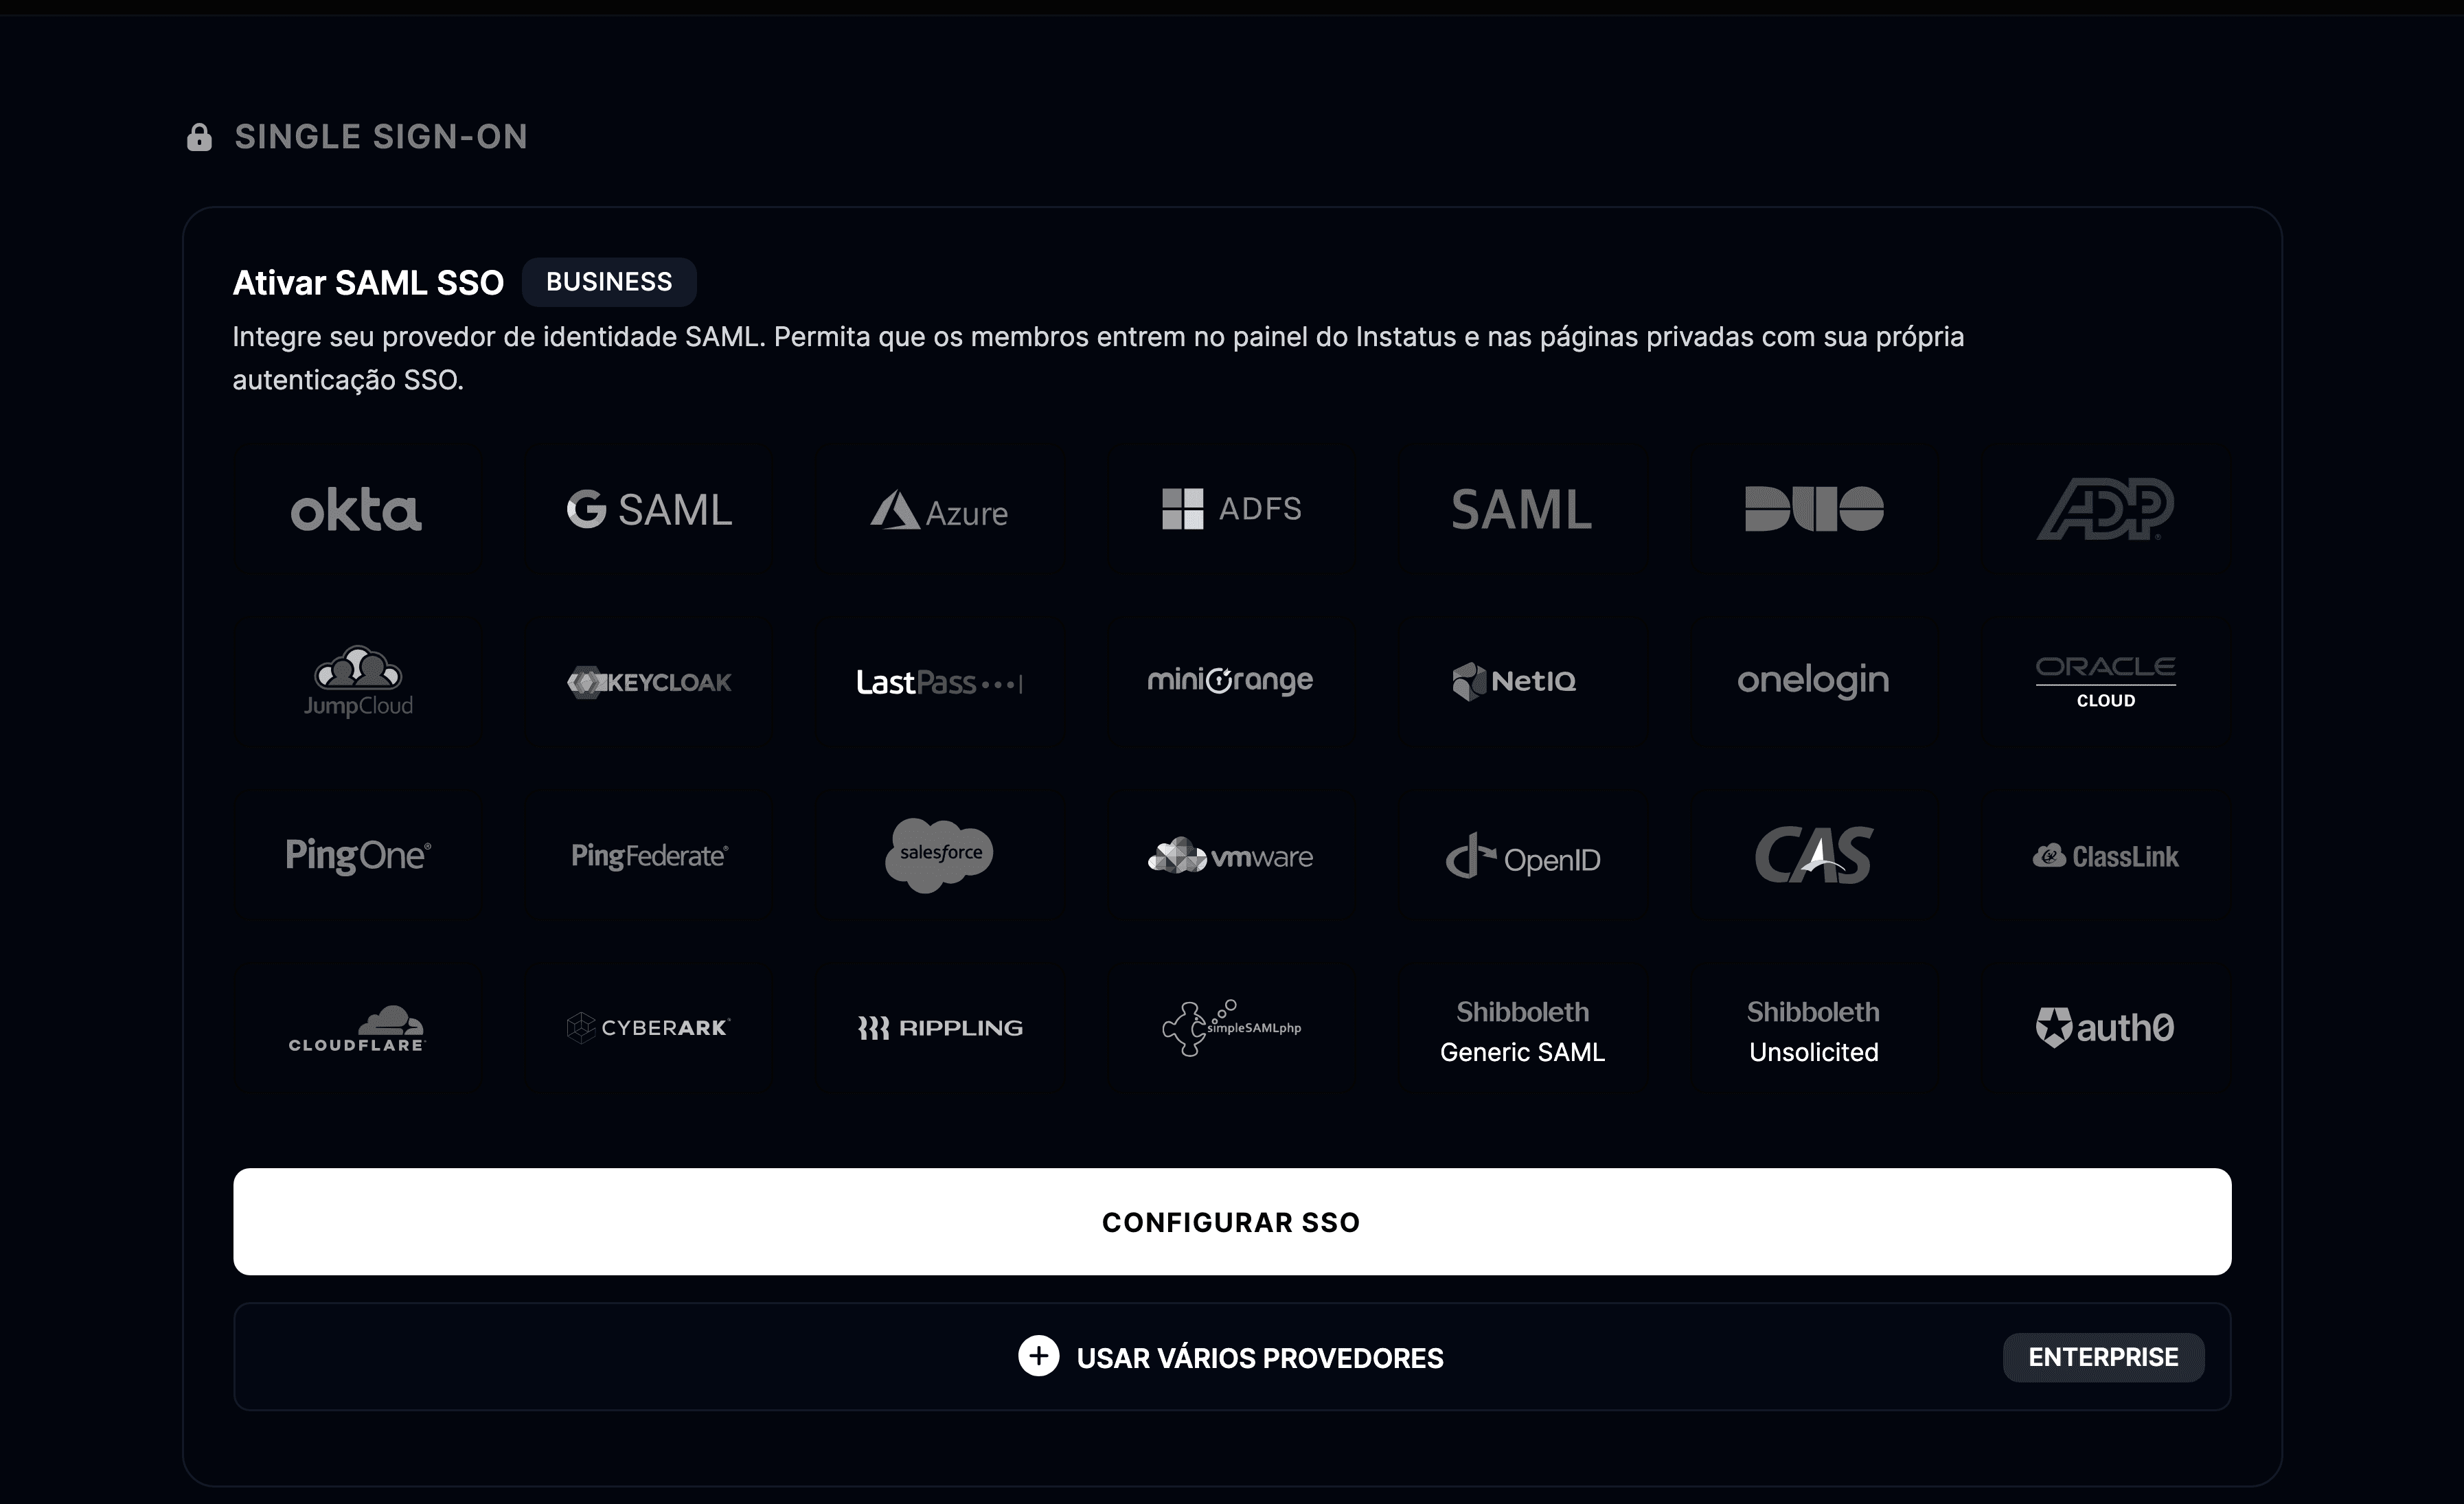
- No painel do time, selecione Single Sign-On e clique em Configurar SSO.
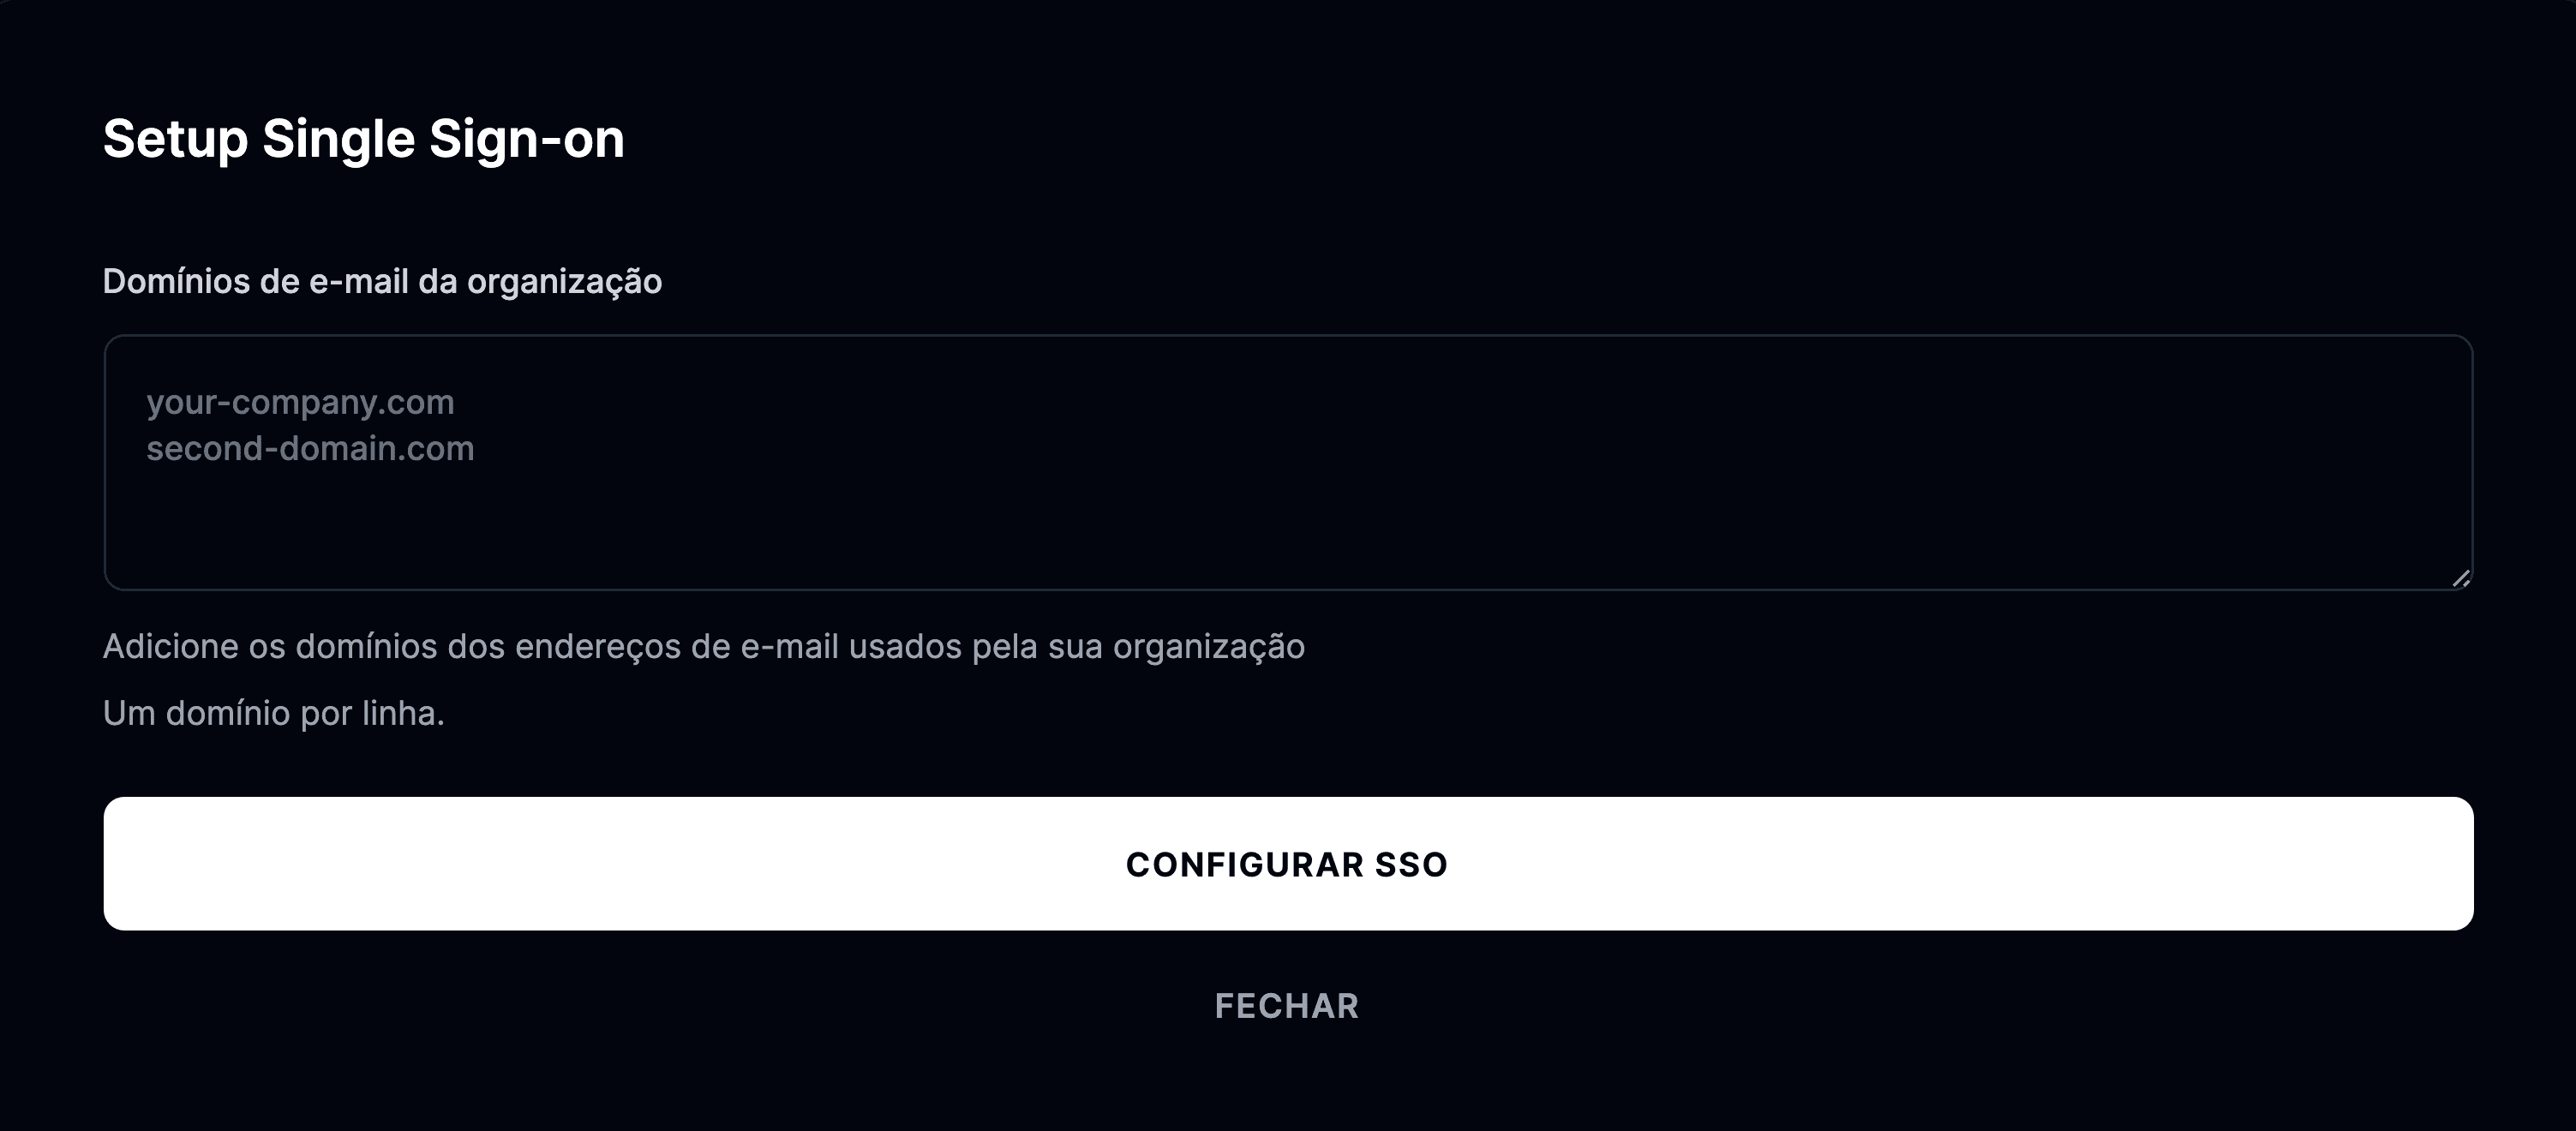
- Informe os domínios que sua organização usa com frequência e selecione Configurar SSO.
-
Você é redirecionado para o OrbitID, nossa plataforma de identidade. Lá, escolha seu provedor de identidade.
-
Depois de escolher o provedor, um guia leva você por todo o processo de configuração do SSO.
Quais provedores de identidade são suportados?
A Instatus suporta estes provedores de identidade pelo OrbitID:
- Okta
- Google SAML
- Microsoft Azure
- Microsoft ADFS
- SAML
- Duo
- ADP
- Jump Cloud
- Keycloak
- LastPass
- miniOrange
- NetIQ
- OneLogin
- Oracle Cloud
- PingOne
- PingFederate
- Salesforce
- VMware
- OpenID
- CAS
- ClassLink
- Cloudflare
- CyberArk
- SimpleSAMLphp
- Auth0